Aha-Moment
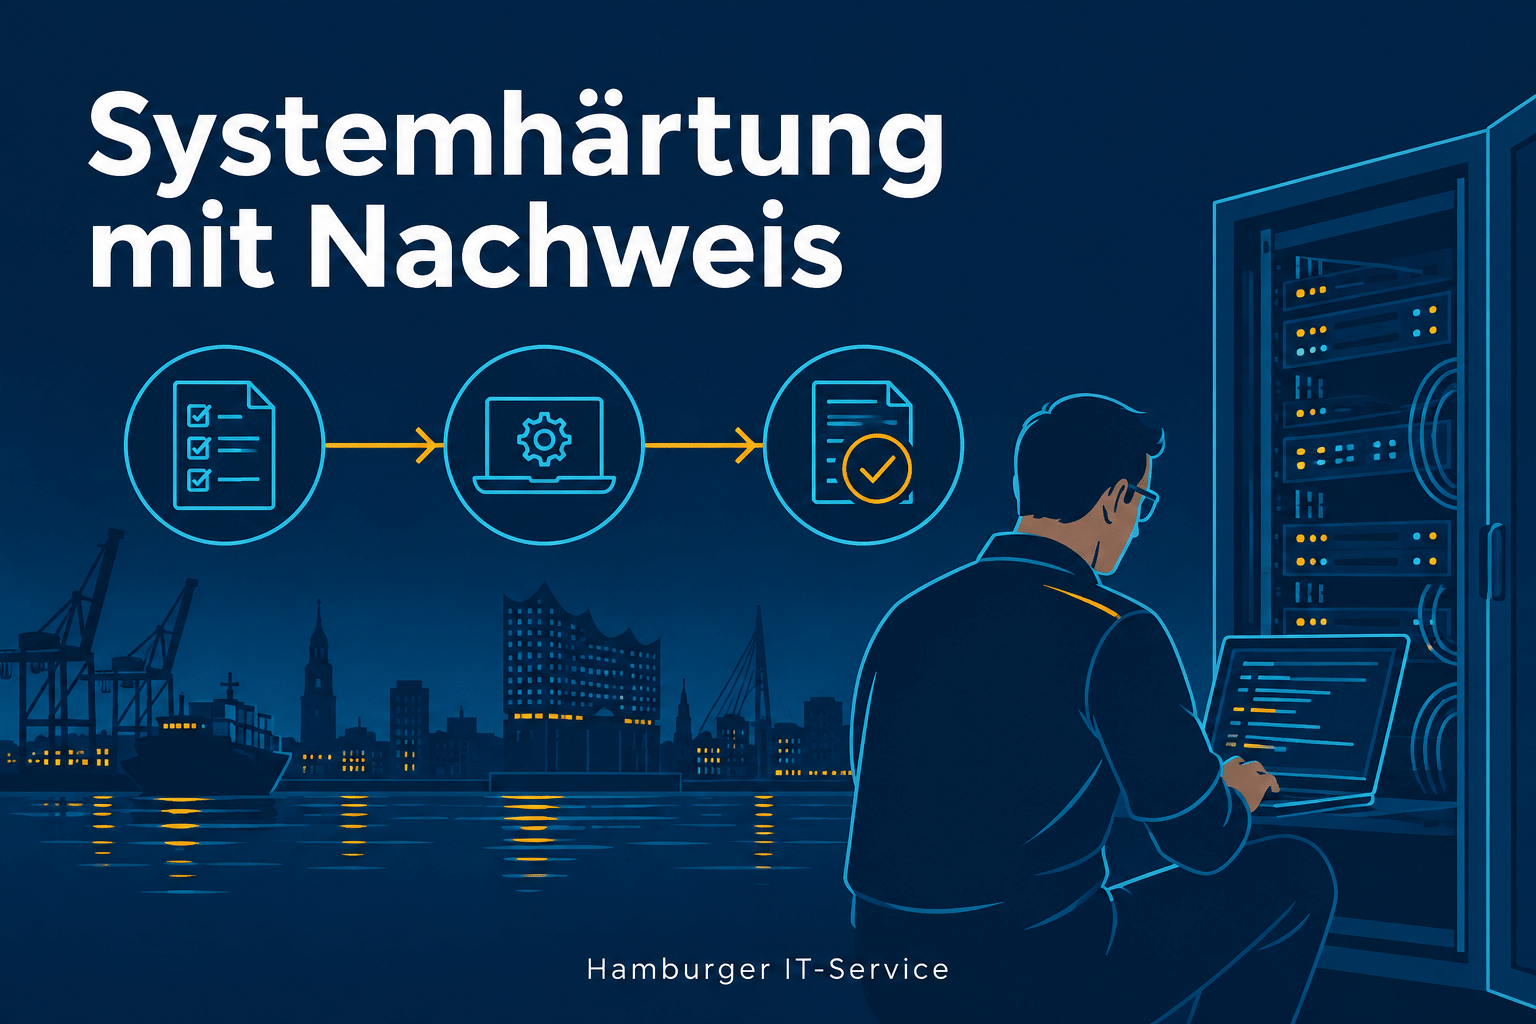
Ein gesetzter Wert ist noch kein Wirksamkeitsnachweis. Erst der Bezug auf System, Sollzustand und überprüfte Wirkung macht eine Härtungsmaßnahme nachvollziehbar.
IT-Sicherheitsberatung, die sich technisch abnehmen lässt
Ein Vor-Ort-Termin bringt wenig, wenn danach nur eine Liste allgemeiner Empfehlungen bleibt. Für Administratoren ist entscheidend, welche Systeme untersucht wurden, welcher Sollzustand gilt, welche Abweichungen tatsächlich vorliegen und wie sich eine Änderung überprüfen lässt. Hamburger IT-Service unterstützt Unternehmen in Hamburg, Lüneburg und Lauenburg sowie bundesweit nach Vereinbarung. Dieser Beitrag beschreibt einen nachvollziehbaren Arbeitsrahmen für ein gemeinsam abgegrenztes Härtungsprojekt.
Der Umfang wird vor dem Zugriff festgelegt. Eine Beratung ist nicht automatisch ein Penetrationstest, eine vollständige Schwachstellenprüfung oder ein laufender Bereitschaftsdienst. Zugänge, Wartungsfenster, beteiligte Administratoren und die gewünschte Ergebnisform müssen zum Auftrag passen. Die folgenden Prüfpunkte sind eine Projektvorbereitung; sie sind keine pauschale Freigabe, Einstellungen ungeprüft in einer Produktivumgebung zu ändern.
1. Systemgrenzen und Verantwortlichkeiten festhalten
Beginnen Sie mit einer überschaubaren Systemgruppe: etwa verwalteten Windows-Arbeitsplätzen einer Abteilung oder Servern mit derselben Rolle. Erfassen Sie Betriebssystem, Version, Verwaltungsweg, wichtige Anwendungen, Verantwortliche und Standort. Halten Sie auch fest, welche Systeme nicht betrachtet werden. Ein Ergebnis für fünf Pilotgeräte darf später nicht als Prüfung aller Arbeitsplätze erscheinen.
Zur Vorbereitung gehören die Wege, über die Einstellungen heute wirksam werden: Domänenrichtlinien, lokale Richtlinien, mobile Geräteverwaltung und gegebenenfalls weitere Verwaltungssoftware. Mehrere Werkzeuge sind nicht automatisch ein Fehler. Problematisch wird es, wenn die Zuständigkeit für dieselbe Einstellung ungeklärt ist. Dokumentieren Sie deshalb für die gewählte Systemgruppe, wo der gewünschte Wert gepflegt und wo seine tatsächliche Wirkung geprüft wird.
Für einen externen Zugriff sollten Sie einen abgestimmten, zeitlich begrenzten Zugang mit den notwendigen Berechtigungen vorsehen. Kennwörter gehören nicht in das Projektprotokoll. Vereinbaren Sie, wer eine Sitzung begleitet, wer Veränderungen freigibt und wie der Zugang nach dem Auftrag beendet wird. Remote-Vorbereitung und Vor-Ort-Arbeit können kombiniert werden; die technische Aufgabenstellung bestimmt, welche Präsenz sinnvoll ist.
2. Einen passenden Sollzustand auswählen
Microsoft stellt Sicherheitsbaselines als empfohlene Konfigurationen bereit. Als Bereitstellungswege nennt Microsoft unter anderem Gruppenrichtlinien, Configuration Manager und Intune. Die Auswahl sollte zu den eingesetzten Produkten und deren Versionen passen. Die allgemeine Behauptung, Gruppenrichtlinien seien für Systemhärtung grundsätzlich unzulässig, lässt sich daraus nicht ableiten. Quelle: Microsoft-Sicherheitsbaselines.
Frieren Sie für den Prüfauftrag eine konkrete Baseline-Version ein. Ergänzen Sie die betroffene Systemrolle, begründete Ausnahmen und den Zeitpunkt der Bewertung. So lässt sich später unterscheiden, ob sich das Gerät verändert hat oder ob inzwischen ein anderer Sollzustand gilt. Eine Versionsangabe ohne dokumentierten Prüfumfang reicht dafür nicht aus.
Ein empfohlener Wert ersetzt nicht die Prüfung Ihrer Fachanwendungen. Besonders bei älteren Schnittstellen, Drucklösungen, Authentifizierung und administrativen Werkzeugen müssen Abhängigkeiten bekannt sein. Ungeklärte Punkte werden als offen gekennzeichnet. Sie gelten weder als bestanden noch als akzeptierte Ausnahme, nur weil bei einer kurzen Sichtprüfung keine Störung aufgefallen ist.
3. Istzustand erfassen und Abweichungen erklären
Das Microsoft Security Compliance Toolkit unterstützt die Arbeit mit Sicherheitsbaselines. Policy Analyzer kann Richtliniensätze vergleichen und Unterschiede beziehungsweise Konflikte sichtbar machen; LGPO unterstützt den Umgang mit lokalen Richtlinien. Diese Werkzeuge liefern technische Vergleichsmöglichkeiten, aber keine automatische Bewertung Ihrer betrieblichen Auswirkungen. Quelle: Microsoft Security Compliance Toolkit.
Für einen belastbaren Befund benötigen Sie neben dem Vergleichsergebnis den betroffenen Rechner, den Messzeitpunkt und die verwendete Prüfmethode. Ein Richtlinienexport beschreibt zunächst die vorgesehene Konfiguration. Prüfen Sie ergänzend am Zielsystem, ob die Einstellung angekommen ist und ob die erwartete Wirkung eintritt. Wo diese Prüfung noch fehlt, bleibt der Nachweis unvollständig.
Ordnen Sie Abweichungen in handhabbare Gruppen ein: fehlende Richtlinie, widersprüchliche Verwaltung, begründete Ausnahme, nicht unterstützte Einstellung oder noch unbekannte Ursache. Das vermeidet eine lange Fehlerliste, in der jede Zeile gleich dringend wirkt. Die Priorität ergibt sich aus technischer Bedeutung, erreichbaren Systemen und betrieblichem Einsatz, nicht allein aus der Anzahl roter Markierungen.
4. Administrative Zugänge und Wiederherstellung mitprüfen
Besonders wichtig ist ein überprüfbarer Umgang mit administrativen Zugängen. Dokumentieren Sie, welche Konten wofür benötigt werden und wer Zugang zu Wiederherstellungsinformationen hat. Die Prüfung muss auch den Ausnahmefall berücksichtigen: Was geschieht, wenn der reguläre Verwaltungsweg nicht verfügbar ist? Eine Härtungsmaßnahme darf den abgestimmten Wiederherstellungsweg nicht unbeabsichtigt abschneiden.
Windows LAPS kann lokale Administratorkennwörter verwalten und in Active Directory oder Microsoft Entra ID sichern. Daraus folgt keine universelle Konfiguration für jedes Unternehmen. Unterstützte Systeme, Ablageziel, Abrufberechtigungen und betriebliche Abläufe müssen zur konkreten Umgebung passen. Quelle: Windows LAPS im Überblick.
Vor Änderungen sollten Sie festlegen, welche Sicherung oder welcher Rückweg für die betroffene Maßnahme geeignet ist. Das Zurücksetzen einer Richtlinie ist nicht dasselbe wie die Wiederherstellung eines ausgefallenen Servers. Halten Sie Verantwortliche und Abbruchkriterien fest und prüfen Sie den vorgesehenen Weg im passenden Umfang. Ein vorhandener Sicherungsjob allein beantwortet diese Fragen nicht.
5. Pilotieren, Wirkung prüfen und kontrolliert ausrollen
Ein Pilot sollte die tatsächliche Nutzung abbilden. Wählen Sie Geräte mit repräsentativen Anwendungen und beteiligen Sie die zuständigen Benutzer oder Fachverantwortlichen. Prüfen Sie Anmeldung, benötigte Netzwerkverbindungen, Fachanwendungen und Verwaltungszugriff anhand vorab festgelegter Fälle. Dokumentieren Sie sowohl die gewünschte Sicherheitswirkung als auch unerwünschte Nebenwirkungen.
Ändern Sie möglichst zusammenhängende, überschaubare Pakete. Wenn gleichzeitig Berechtigungen, Netzwerkeinstellungen und mehrere Anwendungsrichtlinien verändert werden, wird eine spätere Ursachensuche unnötig schwierig. Vor dem nächsten Paket sollte klar sein, was geprüft wurde und welche offenen Punkte verbleiben. Bei widersprüchlichen Ergebnissen wird der Umfang nicht einfach erweitert.
Der Rollout folgt erst nach der vereinbarten Abnahme. Eine erfolgreiche Pilotgruppe ist ein guter Nachweis für genau diesen Umfang, aber keine Garantie für alle weiteren Rollen und Standorte. Übertragen Sie deshalb die gewonnenen Ergebnisse kontrolliert auf passende Gruppen. Für Sonderfälle bleibt eine eigene Prüfung erforderlich. Nachträgliche Abweichungen und Ausnahmen gehören in dieselbe nachvollziehbare Dokumentation.
6. Ein Ergebnis übergeben, mit dem die interne IT weiterarbeiten kann
Eine brauchbare Übergabe enthält den Geltungsbereich, die verwendete Baseline, die wesentlichen Befunde und den Nachweis der tatsächlich ausgeführten Änderungen. Hinzu kommen offene Punkte, begründete Ausnahmen, Zuständigkeiten und ein Anlass oder Termin für die nächste Prüfung. Das kann in bestehenden Tickets und Dokumentationen geschehen; ein zusätzliches Werkzeug ist nicht automatisch erforderlich.
Trennen Sie in der Ergebnisliste Empfehlung, freigegebene Änderung, ausgeführte Änderung und nachgeprüfte Wirkung. Diese Zustände werden im Alltag häufig zusammengefasst, obwohl sie verschiedene Dinge beweisen. Eine empfohlene Firewall-Regel ist noch nicht aktiv. Eine aktivierte Regel beweist noch nicht, dass alle vorgesehenen Verbindungen und Sperren geprüft wurden.
Für die Geschäftsführung sollte dieselbe Arbeit verständlich zusammengefasst werden: Was wurde verbessert, wo besteht Handlungsbedarf und welche Einschränkungen sind relevant? Die technische Dokumentation bleibt dennoch erhalten. Ein Managementüberblick ersetzt die Detailnachweise nicht. Auf diese Weise können interne IT, bestehender Dienstleister und externe Beratung mit demselben nachvollziehbaren Ergebnis weiterarbeiten.
Vor Ort in Norddeutschland, bundesweit nach Vereinbarung
Hamburger IT-Service kann einen abgegrenzten Prüf- und Härtungsauftrag gemeinsam mit Ihrer vorhandenen IT vorbereiten. In Hamburg, Lüneburg, Lauenburg und Umgebung sowie bei bundesweiten Einsätzen werden Durchführung, Anreise und Zuständigkeiten vorab vereinbart. Daraus entsteht weder eine zugesicherte Reaktionszeit noch eine dauerhafte Betreuung ohne entsprechende Vereinbarung.
Für den ersten Austausch genügen eine grobe Systemübersicht und Ihre wichtigste technische Frage. Soll ein vorhandener Richtliniensatz bewertet werden? Fehlt ein belastbarer Nachweis der Wirksamkeit? Oder soll eine bisher ungeplante Härtung schrittweise eingeführt werden? Daraus lässt sich ein realistischer Prüfauftrag ableiten, dessen Ergebnis Sie tatsächlich beurteilen können.
Technischen Abstimmungstermin vereinbaren. Unseren Ansatz und Ansprechpartner finden Sie unter Hamburger IT-Service. Stand der fachlichen Quellenprüfung: 23. September 2026.
Technische TOM-Nachweise aufbauen: Logging, Berechtigungen, Backup und Wirksamkeitsprüfung
Technische Sicherheitsbewertung: vom Befund zum Maßnahmenplan
Microsoft 365 Copilot absichern: Prompt Injection, Berechtigungen und Agenten prüfen
Microsoft 365 läuft – aber sind Ihre Unternehmensdaten wirklich wiederherstellbar?
Microsoft 365 ist für viele Unternehmen längst der Mittelpunkt der täglichen Arbeit. E-Mails, Dateien, Zusammenarbeit und wichtige Absprachen liegen in Exchange Online, OneDrive und SharePoint. Solange alles verfügbar ist, wirkt das zuverlässig. Die entscheidende Frage lautet jedoch: Können gelöschte, überschriebene oder verschlüsselte Daten auch rechtzeitig und vollständig wiederhergestellt werden? Aha-Moment…
Standortübergreifende Administration absichern: Windows-Zugriffe in Geesthacht und Schleswig-Holstein