
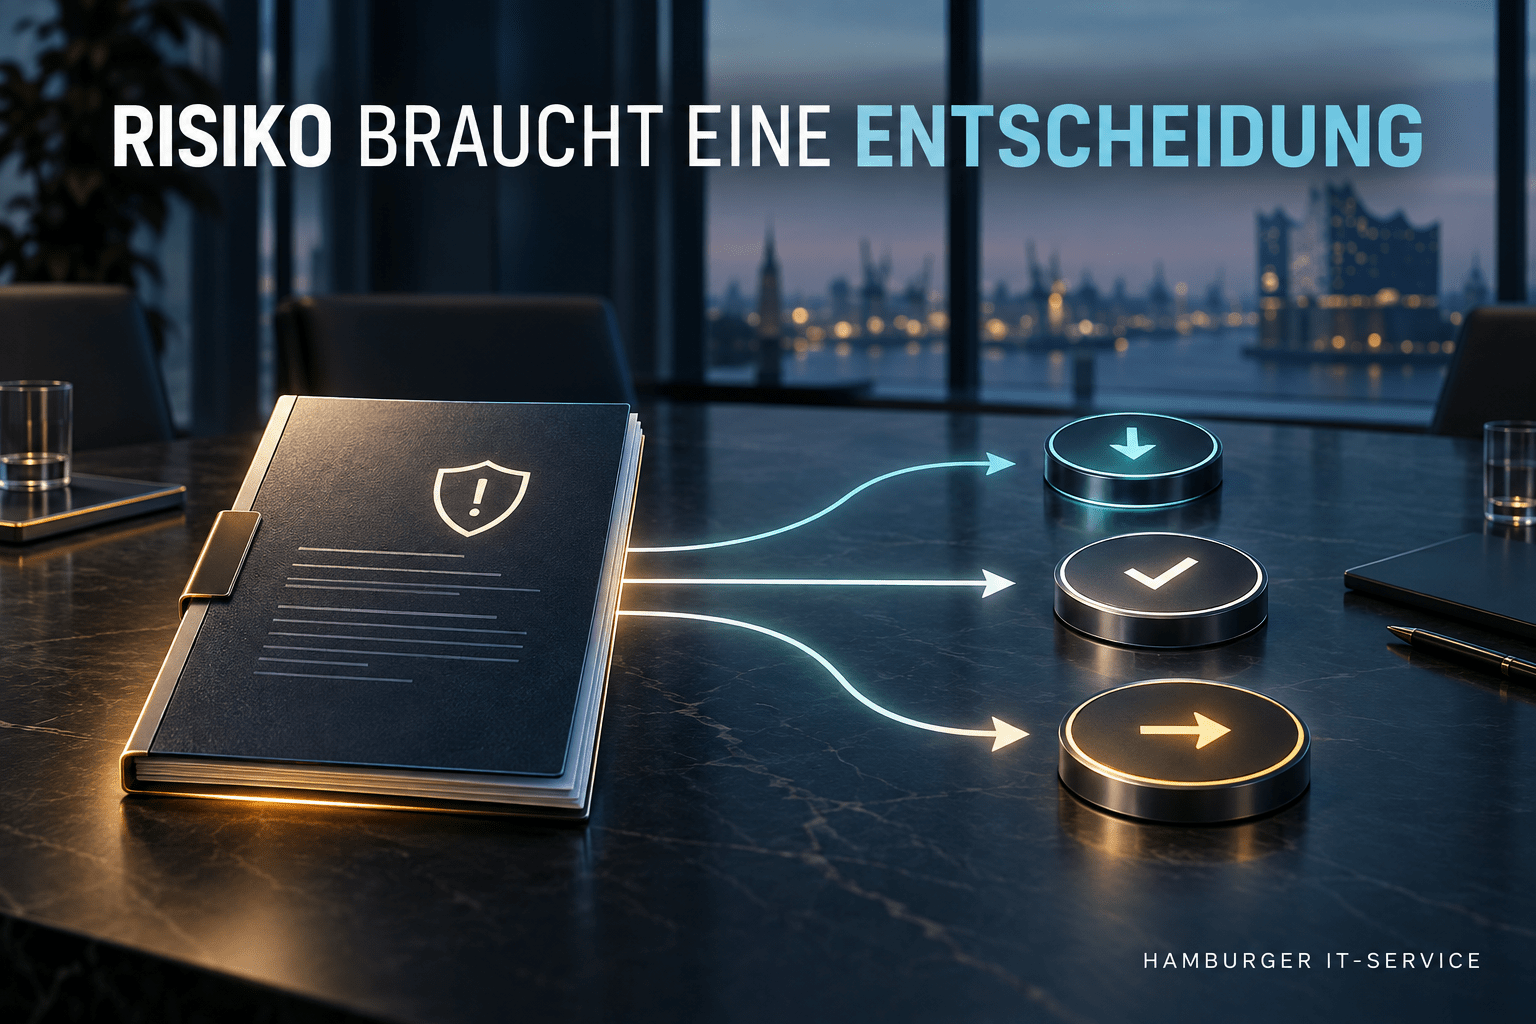
Ein erkanntes IT-Risiko verschwindet nicht dadurch, dass Technik und Geschäftsführung unterschiedlich darüber sprechen. Die Technik sieht Konfigurationen und Abweichungen. Die Geschäftsführung muss entscheiden, welche betrieblichen Folgen tragbar sind und wofür Budget eingesetzt wird.
Eine belastbare Entscheidung braucht deshalb mehr als eine Ampelfarbe. Sie braucht einen beschriebenen Geschäftsvorgang, technische Evidenz, mögliche Auswirkungen, Handlungsoptionen und einen benannten Verantwortlichen.
Aha-Moment
Ein Risiko darf bewusst akzeptiert werden. Ungeprüft liegen zu lassen ist jedoch keine dokumentierte Risikoentscheidung.
Vier mögliche Entscheidungen – nicht nur „machen“ oder „nicht machen“
NIST beschreibt Risikobehandlung als bewusste Entscheidung, ein identifiziertes Risiko zu akzeptieren, zu vermeiden, zu mindern, zu teilen oder zu übertragen. Welche Option sinnvoll ist, hängt von Geschäftsanforderungen, Risikotoleranz und verfügbaren Ressourcen ab.
| Entscheidung | Was sie bedeutet | Beispiel |
|---|---|---|
| Vermeiden | Der risikobehaftete Prozess oder die Technik wird nicht weiter betrieben. | Ein veralteter, nicht mehr benötigter Dienst wird abgeschaltet. |
| Reduzieren | Technische oder organisatorische Maßnahmen senken Eintrittswahrscheinlichkeit oder Auswirkung. | Härtung, Segmentierung, Rechteabbau und getestete Wiederherstellung. |
| Übertragen | Ein Teil der finanziellen oder operativen Folgen wird vertraglich verlagert. | Versicherung oder klar geregelte externe Leistung – Restverantwortung bleibt. |
| Akzeptieren | Das verbleibende Risiko wird begründet, befristet und verantwortlich angenommen. | Eine notwendige Ausnahme bleibt bis zur geplanten Ablösung bestehen. |
Was die Geschäftsführung auf einer Seite erhalten sollte
- Geschäftsbezug: Welcher Prozess, Standort oder Dienst wäre betroffen?
- Szenario: Was kann konkret ausfallen, manipuliert oder offengelegt werden?
- Nachweis: Welche Prüfung, Konfiguration oder Beobachtung begründet den Befund?
- Auswirkung: Welche Betriebsunterbrechung, Nacharbeit oder Verpflichtung kann entstehen?
- Optionen: Was kostet Reduzierung, Vermeidung oder Übertragung – und welches Restrisiko bleibt?
- Entscheidung: Wer entscheidet bis wann, und wann wird erneut geprüft?
Risikoakzeptanz ist ein Zustand mit Ablaufdatum
Eine Risikoakzeptanz sollte nicht als Freibrief formuliert werden. Sie braucht einen klaren Geltungsbereich, eine Begründung, einen Verantwortlichen und einen Prüftermin. Änderungen an Systemen, Bedrohungslage, Geschäftsprozessen oder gesetzlichen Anforderungen können eine frühere Entscheidung entwerten.
Das BSI verknüpft Risikoanalyse und Risikobehandlung mit einer dokumentierten Umsetzungsplanung. Auch ohne formale Zertifizierung ist diese Logik praktisch: Befund, Entscheidung, Maßnahme und Nachprüfung bleiben miteinander verbunden.
Wie aus Technik eine steuerbare Entscheidung wird
- Technischen Zustand gegen einen definierten Sollzustand prüfen.
- Abweichungen nach Geschäftsauswirkung und technischer Dringlichkeit priorisieren.
- Handlungsoptionen mit Aufwand, Abhängigkeiten und Restrisiko darstellen.
- Entscheidung und akzeptierte Ausnahmen nachvollziehbar festhalten.
- Beschlossene Maßnahmen umsetzen und anschließend mit derselben Prüfbasis kontrollieren.
- Bei Änderungen oder zum festgelegten Termin erneut bewerten.
Was Hamburger IT-Service dabei liefert
Unser Ziel ist keine möglichst lange Mängelliste. Wir verbinden technische Prüfung und verständliche Entscheidungsvorlage: mit einem Management-Überblick, einem technischen Anhang, priorisierten Maßnahmen, dokumentierten Ausnahmen und einem nachvollziehbaren Nachweis der Nachprüfung.
Dabei bleibt sichtbar, was geprüft wurde, was nicht geprüft wurde und welche Annahmen noch bestätigt werden müssen. So erhält die Geschäftsführung eine belastbare Grundlage, ohne selbst technische Detailberichte auswerten zu müssen.
Fazit
Gute IT-Sicherheit verspricht nicht, dass nie etwas passiert. Sie macht Risiken sichtbar, Entscheidungen nachvollziehbar und Maßnahmen überprüfbar. Genau dadurch wird aus einer technischen Einschätzung eine steuerbare Geschäftsentscheidung.
Quellen: NIST Cybersecurity Framework – FAQ; NIST-Definition „Risk Response“; BSI IT-Grundschutz-Kompendium.
IT-Sicherheitsberatung in Hamburg, Lüneburg und Lauenburg – bundesweit vor Ort
Backup-Nachweise automatisieren: Reports, Restore-Tests und belastbare Protokolle
Windows-Systemhärtung vor Ort: Prüfablauf für Hamburg und bundesweite Projekte
Windows 11 Upgrade planen: Versionen, Supportfristen, Hardware und Windows Server im Überblick
Wiederanlauf über mehrere Standorte prüfen: technischer Ablauf von Lüneburg bis Bremen
Standortübergreifende Administration absichern: Windows-Zugriffe in Geesthacht und Schleswig-Holstein
Sie haben Fragen?
Weiterführend: Was kostet ein IT-Ausfall wirklich?
Technische Vertiefung: Vom Befund zum überprüfbaren Maßnahmenplan