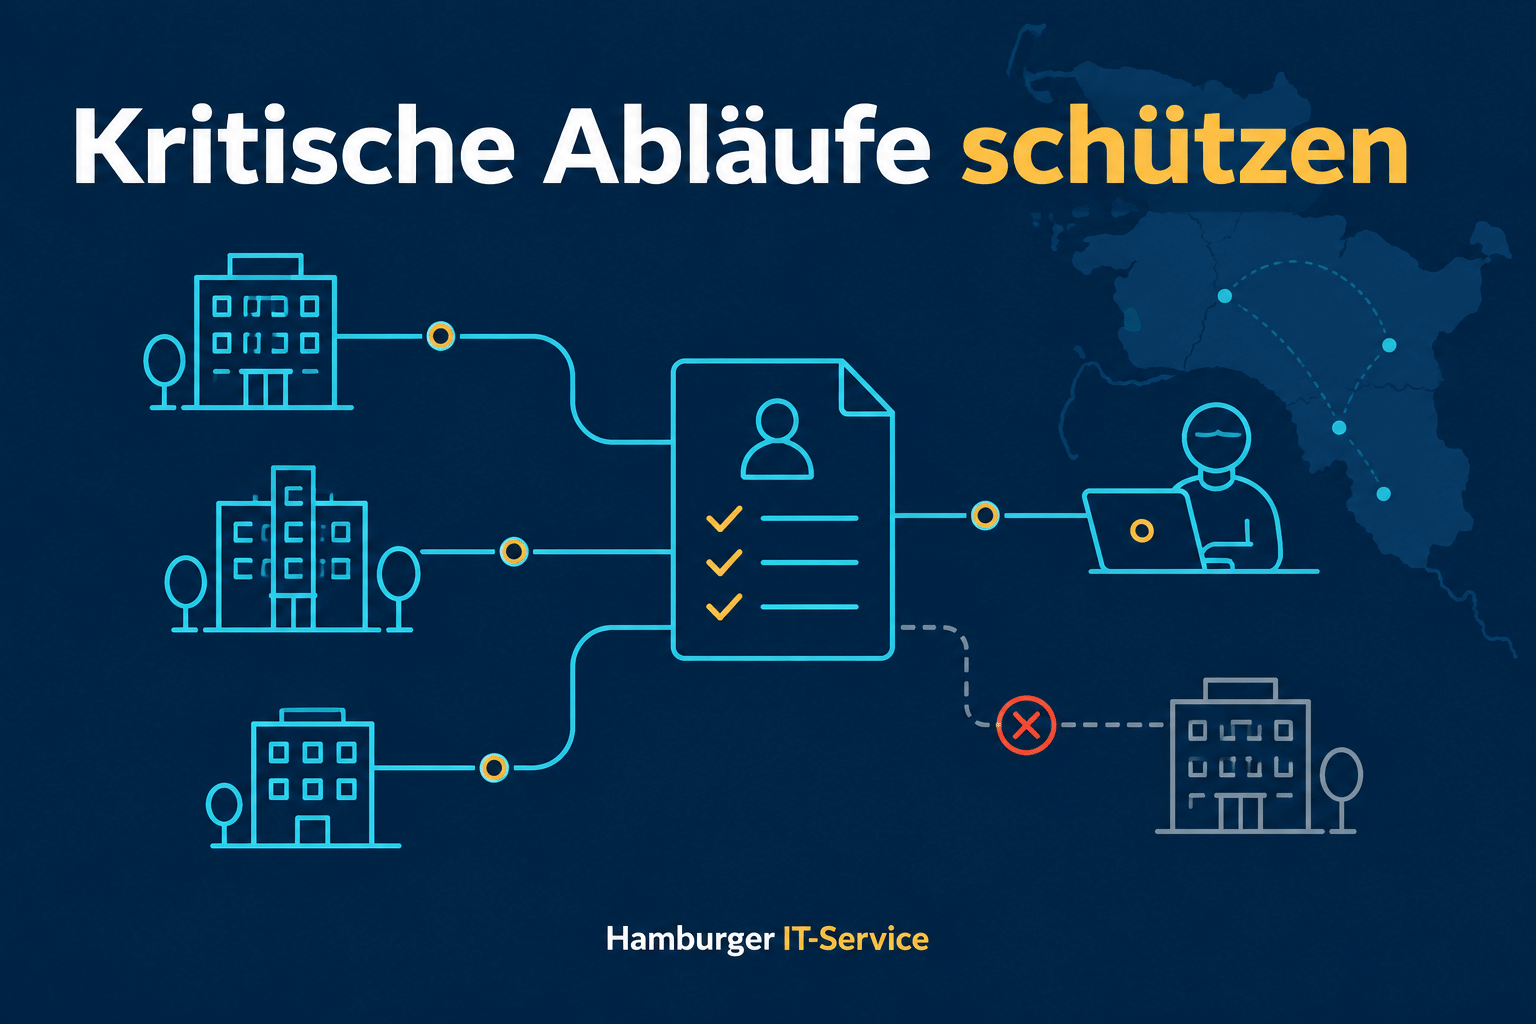
Ein Unternehmen mit mehreren Betriebsstellen ist nicht automatisch gut abgesichert, weil jeder Standort einen IT-Ansprechpartner hat. Gerade zwischen den Zuständigkeiten entstehen offene Fragen: Wer genehmigt einen externen Zugriff? Wer kennt die Abhängigkeit einer Fachanwendung von einem zentralen Server? Wer übernimmt, wenn die Person ausfällt, die sonst alle Passwörter und Telefonnummern kennt?
Für Unternehmen in Geesthacht und Schleswig-Holstein lohnt sich deshalb ein Blick auf die Zusammenarbeit zwischen interner IT, Geschäftsführung und externen Partnern. Hamburger IT-Service unterstützt bei der Einordnung der Windows-Umgebung und der Planung überprüfbarer Sicherheitsmaßnahmen. Dieser Beitrag konzentriert sich auf verteilte Verantwortung und kritische Abläufe. Er ergänzt eine technische Prüfung, ohne einen Zertifizierungs- oder Rechtsnachweis zu versprechen.
Aha-Moment
Ein Dienstleister kann eine Aufgabe übernehmen. Damit ist noch nicht entschieden, wer im Unternehmen einen kritischen Zugriff freigibt, beendet und anschließend prüft.
Was im eigenen Betrieb wirklich kritisch ist
Beginnen Sie mit einer konkreten Frage: Welche Leistung können Sie ohne IT nur noch für kurze Zeit erbringen? Die Antwort kann ein Kundenservice, ein Produktionsschritt, die Disposition oder eine Dokumentationspflicht sein. Daraus ergibt sich noch keine automatische rechtliche Einordnung als KRITIS-Betreiber. Für den hier beschriebenen Prüfauftrag geht es zunächst um Ihre tatsächliche betriebliche Abhängigkeit; eine regulatorische Zuordnung bleibt eine gesonderte Aufgabe.
In einem ausdrücklich beispielhaften Szenario betreut ein Unternehmen mehrere technische Standorte. Ein zentraler Zugangsdienst ermöglicht die Anmeldung an allen Standorten. Fällt er aus, hilft ein funktionierender einzelner Rechner nur begrenzt. Die Geschäftsführung sollte deshalb nicht nur die Anzahl der Geräte kennen, sondern auch gemeinsame Voraussetzungen und mögliche Ausweichverfahren. Eine Standortliste allein bildet diese Zusammenhänge nicht ab.
Verantwortlichkeiten bis zum Abschluss beschreiben
Ein Satz wie „Das macht unser IT-Dienstleister“ ist für einen kritischen Ablauf zu unbestimmt. Ein sinnvoller Auftrag unterscheidet, wer etwas beantragt, wer es geschäftlich freigibt, wer es technisch ausführt und wer das Ergebnis abnimmt. Diese Rollen können in kleinen Unternehmen teilweise von denselben Personen wahrgenommen werden. Sie sollten trotzdem bewusst beschrieben sein.
Wir empfehlen, zunächst einen typischen Fernwartungsauftrag gemeinsam durchzugehen. Welche Information benötigt der externe Techniker? Welche Systeme darf er erreichen? Wer kann feststellen, ob der Auftrag beendet ist? Wo bleibt die Dokumentation? Das Gespräch zeigt häufig schneller als ein umfangreicher Fragebogen, an welcher Stelle der Betrieb nur auf persönliche Gewohnheiten vertraut und wo eine belastbare Vertretung fehlt.
Externe Zugriffe brauchen einen nachvollziehbaren Zweck
Dauerhafte Erreichbarkeit vereinfacht Unterstützung, kann aber auch unnötige Zugriffswege offenhalten. Eine zweckmäßige Beauftragung benennt deshalb die betroffene Leistung und den zulässigen Umfang. Ein Partner, der eine Anwendung warten soll, benötigt nicht automatisch Zugriff auf sämtliche Systeme eines Standorts. Die technische Umsetzung muss zu dieser geschäftlichen Grenze passen.
Die Prüfung sollte außerdem den Lebenszyklus eines Zugangs abdecken. Dazu gehören Einrichtung, Nutzung, Änderung und Beendigung. Was passiert nach einem Personalwechsel beim Dienstleister? Wer entfernt Berechtigungen nach Vertragsende? Wer bemerkt, dass ein Konto seit Monaten nicht mehr gebraucht wird? Die Antworten sollten in einer wiederholbaren Betriebsroutine münden, statt bei einer einmaligen Bereinigung stehenzubleiben.
Gemeinsamkeiten standardisieren, Unterschiede sichtbar lassen
Mehrere Standorte profitieren von einem gemeinsamen Sicherheitsrahmen. Trotzdem können unterschiedliche Anwendungen, Öffnungszeiten oder technische Voraussetzungen eine abweichende Umsetzung erfordern. Ein sinnvoller Standard beschreibt deshalb nicht nur den gewünschten Normalzustand, sondern auch den Umgang mit Ausnahmen. Sonst entstehen lokale Sonderlösungen, die später niemand mehr sicher erklären kann.
Für die Geschäftsführung ist eine übersichtliche Darstellung hilfreich: Welche Standorte erfüllen den vereinbarten Zustand? Wo bestehen Ausnahmen? Welche Ausnahme betrifft einen wichtigen Geschäftsablauf? Wer verantwortet den nächsten Schritt? Eine einzige Gesamtampel kann diese Unterschiede verdecken. Ein begründeter gelber Eintrag mit konkretem Termin ist oft aussagekräftiger als ein grüner Durchschnitt über unvollständig geprüfte Systeme.
Den Ausfall einer Schlüsselperson mitdenken
Nicht jeder Notfall beginnt mit einem Cyberangriff. Auch eine nicht erreichbare Schlüsselperson kann verhindern, dass ein Zugang gesperrt, ein System wiederhergestellt oder eine Entscheidung getroffen wird. Prüfen Sie deshalb, welche Informationen außerhalb einzelner Postfächer und persönlicher Notizbücher verfügbar sein müssen. Der Zugriff darauf sollte seinerseits geregelt und nachvollziehbar sein.
Ein geeigneter kleiner Test ist eine angekündigte Vertretungsübung: Eine berechtigte Ersatzperson führt einen klar begrenzten Vorgang anhand der vorhandenen Dokumentation durch. Dabei werden fehlende Schritte sichtbar, ohne einen echten Ausfall zu provozieren. Notfallplanung umfasst auch solche organisatorischen und technischen Abhängigkeiten. Der NIST-Leitfaden zur IT-Notfallplanung behandelt deren Einordnung und Priorisierung. Quelle: NIST SP 800-34 Rev. 1.
Bei Betriebstechnik den richtigen Fachumfang vereinbaren
Wenn Windows-Systeme mit technischen Anlagen verbunden sind, reicht eine allgemeine Büro-IT-Betrachtung nicht aus. NIST hebt für OT-Systeme besondere Anforderungen an Zuverlässigkeit, Leistung und Sicherheit des physischen Betriebs hervor. Quelle: NIST SP 800-82 Rev. 3. Eine Änderung darf deshalb nicht allein aus einer allgemeinen IT-Empfehlung abgeleitet werden.
Für die Beauftragung bedeutet das: Der Betreiber der Anlage und gegebenenfalls deren Hersteller müssen den zulässigen Eingriffsumfang klären. Hamburger IT-Service kann den Windows-bezogenen Teil eines solchen Vorhabens mit Ihnen eingrenzen. Eine pauschale Zusage für beliebige Anlagen, branchenspezifische Prüfungen oder die Erfüllung sämtlicher regulatorischer Anforderungen wäre ohne diese Klärung nicht belastbar.
Was Sie nach einer Prüfung in der Hand haben sollten
Vereinbaren Sie vor Beginn, welches Ergebnis Sie benötigen. Für ein begrenztes Projekt können das eine Darstellung der kritischen Zugriffe, eine Liste offener Verantwortlichkeiten, technische Befunde und ein priorisierter Maßnahmenplan sein. Ebenso wichtig ist die Kennzeichnung nicht geprüfter Bereiche. Ein Bericht soll zeigen, wo Entscheidungen möglich sind und wo zusätzliche Informationen fehlen.
Fragen Sie bei der Abnahme nach einem konkreten Beispiel: Welcher Zugriff ist heute enger begrenzt als vorher? Welche Vertretung wurde tatsächlich erprobt? Welche offene Abhängigkeit wurde an eine verantwortliche Person übergeben? So wird der Fortschritt an einer überprüfbaren Veränderung sichtbar. Eine neue Richtlinie allein ist noch kein Nachweis, dass der vorgesehene Ablauf im Betrieb funktioniert.
Regional vorbereiten, gezielt vor Ort arbeiten
Für Geesthacht und Schleswig-Holstein lässt sich die erste Einordnung remote vorbereiten. Notwendige Vor-Ort-Termine werden nach Umfang und Standort vereinbart. Das kostenlose Remote-Erstgespräch von etwa 30 bis 60 Minuten dient dazu, Ihre Ausgangslage und einen sinnvollen nächsten Prüfbereich zu bestimmen. Es umfasst nicht automatisch eine vollständige Sicherheitsanalyse, technische Änderungen oder Reisekosten.
Ein guter Ausgangspunkt ist ein wichtiger Geschäftsablauf mit den beteiligten Standorten und Dienstleistern. Daraus entsteht ein überschaubares Vorhaben: klare Zuständigkeiten, gezielte technische Prüfung, dokumentierte Ausnahmen und eine kontrollierte Übergabe. Sicherheit gewinnt dadurch an Verlässlichkeit, weil sie auch dann nachvollziehbar bleibt, wenn Personen oder Dienstleister wechseln.
Quellen und fachliche Einordnung
Quellenstand: 23. September 2026. Die beschriebenen Prüfabläufe und Beispiele sind redaktionelle Empfehlungen und müssen auf den vereinbarten Projektumfang angepasst werden.
Weiterführendes Wissen
Microsoft 365 läuft – aber sind Ihre Unternehmensdaten wirklich wiederherstellbar?
Microsoft 365 ist für viele Unternehmen längst der Mittelpunkt der täglichen Arbeit. E-Mails, Dateien, Zusammenarbeit und wichtige Absprachen liegen in Exchange Online, OneDrive und SharePoint. Solange alles verfügbar ist, wirkt das zuverlässig. Die entscheidende Frage lautet jedoch: Können gelöschte, überschriebene oder verschlüsselte Daten auch rechtzeitig und vollständig wiederhergestellt werden? Aha-Moment…
IT-Sicherheit für Industriekunden in Hamburg und Pinneberg: Produktion und Verwaltung gemeinsam schützen
Technische Sicherheitsbewertung: vom Befund zum Maßnahmenplan
Microsoft 365 Backup technisch prüfen: Exchange, OneDrive, SharePoint und Recovery-Test
Eine belastbare Microsoft-365-Sicherung verbindet Schutzumfang, Wiederherstellungsziele, Rollen, Benachrichtigungen und regelmäßig getestete Restore-Verfahren. Diese technische Prüfliste hilft dabei, Exchange Online, OneDrive und SharePoint nachvollziehbar abzusichern. Aha-Moment Ein Backup-Status ist noch kein Wiederherstellungsnachweis.Erst ein dokumentierter Restore für Exchange Online, OneDrive und SharePoint zeigt, ob Rollen, Wiederherstellungspunkte und Abläufe im Ernstfall funktionieren. Der…
IT-Sicherheitsberatung von Lüneburg bis Bremen: mehrere Standorte nach einem Ausfall wieder arbeitsfähig machen