Direkt zum passenden Bereich: Windows 10: Weiterbetrieb und Wechsel · Windows 11: Updates und Neuerungen · Härtung und Benchmarks
Bereich 1 – Windows 10: Bestand, ESU und Migration
Windows-10-Geräte werden als eigene Gruppe erfasst. Sondereditionen wie LTSC sind anhand ihres eigenen Produkt-Lifecycles zu bewerten. Version, Edition und tatsächlicher Updatebezug gehören deshalb gemeinsam in das Inventar.
ESU: Zeit für einen geordneten Wechsel gewinnen
Für Unternehmen ist ESU eine befristete Brücke: Geeignete Windows-10-22H2-Geräte können weiterhin wichtige und kritische Sicherheitsupdates erhalten. Die kommerzielle Teilnahme ist jährlich und für höchstens drei Jahre vorgesehen. Neue Funktionen und regulärer allgemeiner Produktsupport gehören nicht dazu. Die Regeln für Privatgeräte sind getrennt zu betrachten.
Quelle: Microsoft: kommerzielles Windows-10-ESU.
Upgrade, Austausch oder begründeter Übergangsbetrieb?
Ein Büro-PC mit freigegebener Hardware und Standardsoftware lässt sich anders umstellen als ein Rechner, der eine Spezialmaschine steuert. Wir ordnen die Geräte drei Gruppen zu: auf Windows 11 umstellen, wirtschaftlich sinnvoll ersetzen oder mit dokumentiertem Endtermin überbrücken. Dabei zählen Anwendung, Treiber, tatsächliche Nutzung und Ausfallfolgen – nicht allein das Alter des Gehäuses.
Für einen Übergangsrechner legen wir fest, wer ihn benötigt, welche Verbindungen erlaubt bleiben und wann die Ausnahme endet. Getrennte Netze, eingeschränkte Rechte und weniger Zugriffe können das Risiko reduzieren. Sie ersetzen keine fehlenden Sicherheitsupdates. Auch eine bestandene Härtungsprüfung macht ein nicht mehr unterstütztes System nicht dauerhaft tragfähig.
Was vor dem Wechsel gesichert und getestet werden muss
Lokale Dateien, Benutzerprofile, Zertifikate, Fachsoftware-Lizenzen, Drucker und Scanner gehören in die Vorbereitung. Wir testen einen vollständigen Arbeitsablauf: anmelden, Daten öffnen, Fachanwendung nutzen, drucken, von außen zugreifen und wiederherstellen. Erst wenn dieser Ablauf funktioniert, bekommt die nächste Gruppe ihren Termin. So entsteht eine nachvollziehbare Kosten- und Terminplanung statt eines überraschenden Komplettaustauschs.
Bereich 2 – Windows 11: Funktionsupdates und technische Umsetzung
Windows 11 26H2: Aktivierungspaket und kontrollierter Rollout
Windows 11 26H2 ist seit dem 29. September 2026 allgemein verfügbar. Für geeignete 24H2- und 25H2-Systeme erfolgt der Wechsel per Enablement Package. Die gemeinsame Wartungsbasis erklärt den kleinen Installationsumfang: Komponenten wurden teilweise bereits mit monatlichen Updates geliefert und werden durch das Paket aktiviert.
Verfügbarkeit ist keine Freigabe für jede Gerätekonfiguration. Microsoft rollt schrittweise aus und kann bei bekannten Kompatibilitätsproblemen Schutzsperren setzen. Vor der Bereitstellung den aktuellen Release-Health-Status prüfen; eine Sperre nicht allein wegen des Wunsches nach einer schnellen Installation umgehen.
Für den betrieblichen Pilot gehören Anmeldung, VPN, Fachsoftware, Drucker und Scanner sowie Sicherheitssoftware in die Funktionsprüfung. Dazu kommen getestete Wiederherstellung, dokumentierte Abbruchkriterien und eine verantwortliche Person für die Abnahme. Erst nach erfolgreichem Pilot die nächste Gerätegruppe umstellen.
Die folgenden Tabellen führen bisherige Versionen auf. 26H2 ist die zusätzliche jährliche Upgrade-Linie für geeignete Bestandsgeräte; die besondere Ausrichtung von 26H1 auf neue Geräte ist damit nicht gleichzusetzen.
Quellen zur Aktualisierung: Microsoft Release Health: 26H2, Microsoft: Windows 11 2026 Update, Microsoft: Neuerungen in 26H2.
Funktionsupdates: Was sich tatsächlich verändert
Monatliche Sicherheitsupdates und jährliche Funktionsupdates erfüllen unterschiedliche Aufgaben. Sicherheitskorrekturen müssen laufend eingeplant werden; eine neue Feature-Version verändert zusätzlich Funktionen und ihren Supportzeitraum. Manche Neuerungen werden bereits vorher schrittweise ausgeliefert. Wir prüfen deshalb, was am Gerät verfügbar und tatsächlich aktiviert ist.
24H2: Netzwerk, Druck und Verwaltung
24H2 brachte erweiterte SMB-Sicherheitsoptionen, neue Windows-LAPS-Funktionen und den geschützten Druckmodus für passende Mopria-Geräte. Dateifreigaben, ältere NAS-Geräte und Drucklösungen gehören deshalb in den Test. Aus älteren Windows-11-Versionen ist der Wechsel auf 24H2 ein vollständiger Betriebssystemwechsel, kein kleines Aktivierungspaket.
Quelle: Microsoft: Neuerungen in 24H2.
25H2: Gerätewechsel und Wiederanlauf
25H2 nutzt von geeignetem 24H2 aus ein Aktivierungspaket. Beschrieben sind unter anderem richtliniengesteuerte Entfernung vorinstallierter Apps in Enterprise und Education, Windows Backup for Organizations und Quick Machine Recovery. Einstellungen und App-Listen ersetzen keine vollständige Datensicherung. KI-Funktionen wie Click to Do und verbesserte Suche hängen teils von Copilot+-Hardware, Richtlinien und gestaffelter Bereitstellung ab.
Quelle: Microsoft: Neuerungen in 25H2.
26H2: Sicherheitsfunktionen bewusst konfigurieren
Microsoft beschreibt standardmäßig freigegebene Einstellungssicherung auf geeigneten Unternehmensgeräten sowie Explorer- und Taskleistenverbesserungen. Administrator Protection und integriertes Sysmon gehören zum Funktionsstand, sind standardmäßig aber ausgeschaltet. Wir legen deshalb fest, welche Funktionen gebraucht werden, konfigurieren sie und prüfen ihre Wirkung. Installierte Komponenten allein belegen keinen aktiven Schutz.
Quelle: Microsoft: Neuerungen in 26H2.
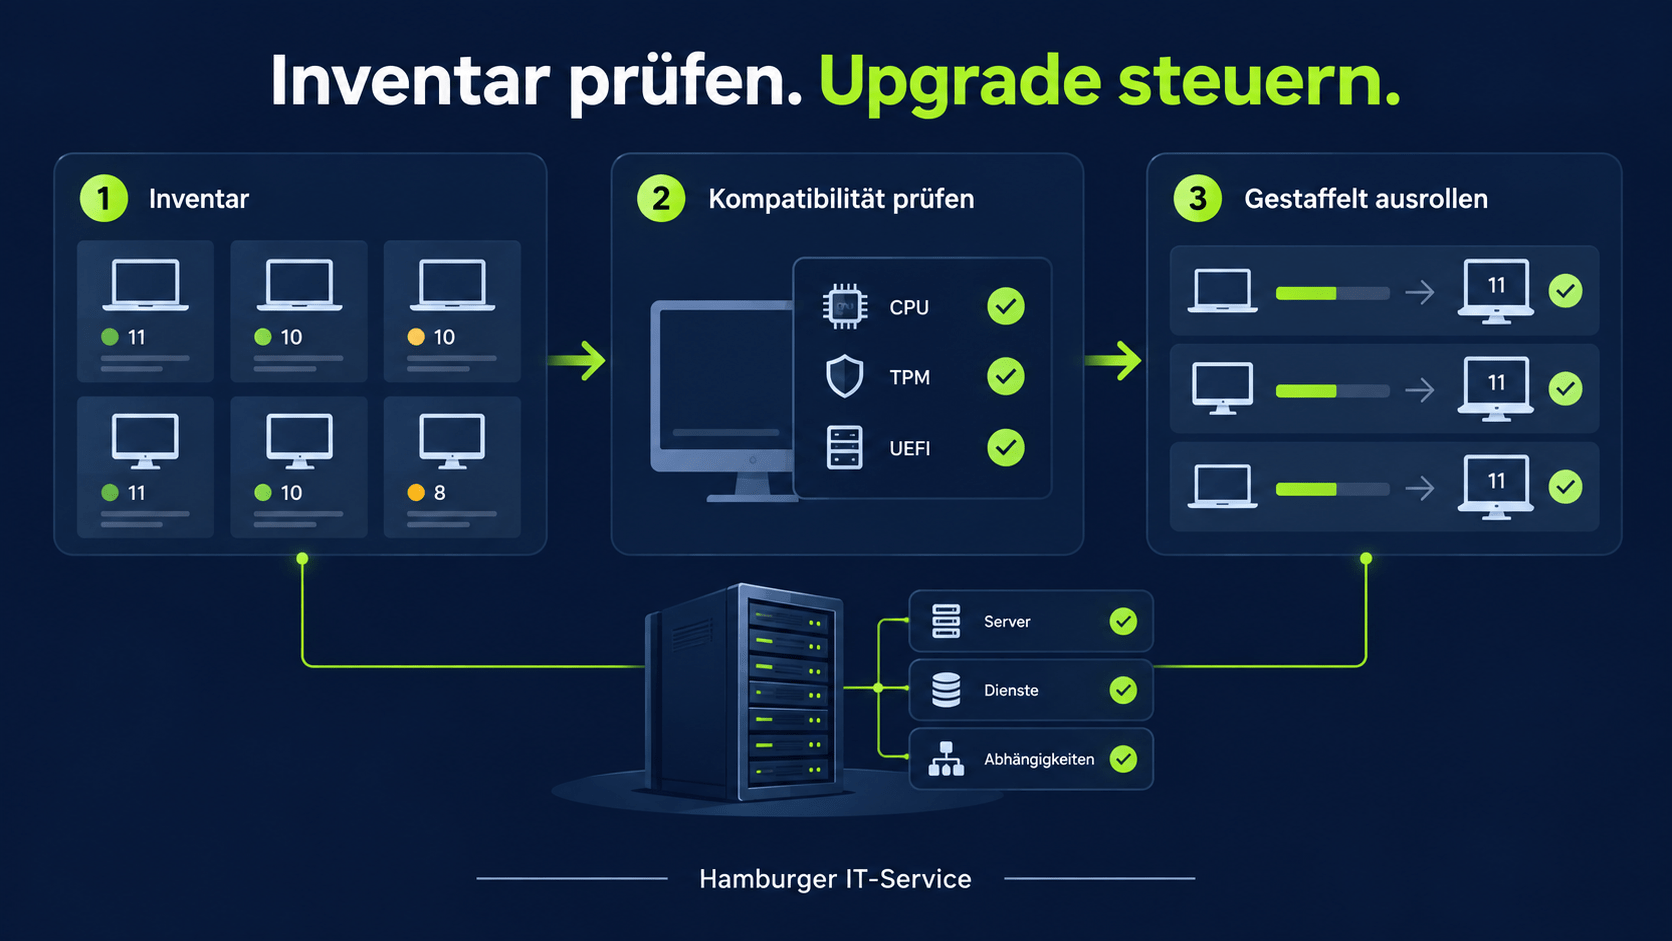
Ein Windows-11-Upgrade ist kein einzelner Setup-Lauf. Es ist eine gebundene Änderung an Hardware, Firmware, Treibern, Anwendungen, Identität, Verschlüsselung, Management und den dahinterliegenden Serverdiensten.
Die technische Planung beginnt deshalb mit einem reproduzierbaren Inventar und endet erst nach Pilot, Readback, Fehlerauswertung, dokumentiertem Rollback und aktualisiertem Lifecycle-Register.
Aha-Moment
Die Anzeige „Windows 11“ reicht für die Bewertung nicht aus. Erst Edition, Feature-Version, Build, Hardwarezustand und Abhängigkeiten ergeben einen belastbaren Support- und Upgrade-Status.
Ausgangszustand maschinenlesbar erfassen
Pro Gerät sollten mindestens Computername, Benutzerzuordnung, Windows-Edition, DisplayVersion, Build, Patchstand, CPU-Modell, RAM, freier Speicher, TPM-Version, Secure-Boot-Status, BIOS-Modus, BitLocker-Status und Managementzustand vorliegen.
- Windows 10 und Windows 11 getrennt nach Version ausweisen.
- Nicht inventarisierte oder länger offline befindliche Geräte als unbekannt behandeln.
- Virtuelle Desktops, Spezialgeräte und gemeinsam genutzte PCs gesondert kennzeichnen.
- Serverrollen und Anwendungsabhängigkeiten in dasselbe Änderungsmodell einbeziehen.
Supportstatus aus Edition und Version ableiten
Die Fristen sind versions- und editionsabhängig. Stand 21. September 2026 gelten laut Microsoft unter anderem:
| Version | Home / Pro | Enterprise / Education |
|---|---|---|
| 24H2 | 13.10.2026 | 12.10.2027 |
| 25H2 | 12.10.2027 | 10.10.2028 |
| 26H1 | 14.03.2028 | 13.03.2029 |
| 26H2 (neu) | 24 Monate Support; konkreten Lifecycle-Termin vor Einsatz prüfen | 36 Monate Support; konkreten Lifecycle-Termin vor Einsatz prüfen |
Windows 10 erreichte am 14. Oktober 2025 das reguläre Supportende. ESU-Teilnahme muss separat nachgewiesen werden; die bloße technische Installierbarkeit ist kein Nachweis. Windows 11 26H1 ist für neue Geräte gedacht und keine In-Place-Zielversion für bestehende 24H2-/25H2-Systeme.
Hardwareanforderungen ohne Umgehung bewerten
Microsoft nennt unter anderem einen kompatiblen 64-Bit-Prozessor, 4 GB RAM, 64 GB Speicher, UEFI mit Secure-Boot-Fähigkeit und TPM 2.0. Für einen produktiven Betrieb sind diese Mindestwerte nur die Unterkante.
- CPU-Kompatibilität gegen die aktuelle Microsoft-Liste prüfen.
- TPM vorhanden, initialisiert und nutzbar; Wiederherstellungs- und Ownership-Folgen berücksichtigen.
- UEFI und Secure Boot in Firmware und Betriebssystemzustand verifizieren.
- Freien Speicher anhand des konkreten Upgradepfads und der Kompatibilitätsprüfung bemessen; eine pauschale Reserve garantiert keinen erfolgreichen Wechsel.
- Herstellerfreigaben für BIOS, Chipsatz, Storage, Grafik, Docking und Spezialhardware dokumentieren.
Anwendungen, Identität und Sicherheitsfunktionen testen
- Fachanwendungen, Office-Add-ins, Browser-Erweiterungen und lokale Datenbanken
- VPN, EDR, Festplattenverschlüsselung, Smartcard und Zertifikate
- Drucker, Scanner, Etikettendrucker, Mess- und Medizingeräte
- Gruppenrichtlinien, Intune-Profile, lokale Richtlinien und Baselines
- Anmeldung, Benutzerprofile, Netzlaufwerke und Rechtezuweisungen
Windows-Server-Abhängigkeiten separat bewerten
Ein unterstützter Windows-11-Client beseitigt kein Risiko auf einem abgelaufenen Server. Für die häufigsten Langzeitversionen gilt:
| Server-Version | Mainstream Support | Extended Support |
|---|---|---|
| Windows Server 2016 | beendet | 12.01.2027 |
| Windows Server 2019 | beendet | 09.01.2029 |
| Windows Server 2022 | 13.10.2026 | 14.10.2031 |
| Windows Server 2025 | 13.11.2029 | 14.11.2034 |
Zusätzlich ist zu prüfen, ob Microsoft 365 Apps, SQL Server, Exchange-nahe Komponenten, Backup-Agenten und Drittanbieterprodukte auf der jeweiligen Serverversion noch unterstützt werden.
Pilot, Rolloutringe und Abbruchkriterien festlegen
- Ring 0: IT und repräsentative Testgeräte
- Ring 1: kleine Gruppe mit Standardanwendungen
- Ring 2: Abteilungen nach Kritikalität
- Ring 3: Spezialgeräte erst nach eigener Freigabe
- Abbruch bei Anmeldeproblemen, Datenverlust, BitLocker-Unklarheit, kritischem Treiberfehler oder fehlendem Rollback
Backup, BitLocker und Rollback vor dem Upgrade prüfen
Vor der Änderung müssen aktuelle Datensicherung, BitLocker-Recovery-Key, Installationsmedien, Treiberquellen und ein getesteter Wiederanlauf verfügbar sein. Der Windows-Rollback-Zeitraum ist kein Ersatz für ein Backup.
Nachweise und laufende Lifecycle-Kontrolle
- Ausgangsinventar mit Zeitstempel und Quelle
- Kompatibilitätsentscheidung je Gerät
- Pilotprotokoll und bekannte Abweichungen
- Installations- und Fehlerergebnis
- Post-Upgrade-Build, Patchstand und Sicherheitszustand
- Ausnahmen mit Verantwortlichem, Frist und nächstem Prüftermin
Härtung: Updates und Sicherheitskonfiguration gemeinsam prüfen
Ein aktuelles Windows ist die Grundlage. Wie gut ein Arbeitsplatz gegen Missbrauch geschützt ist, hängt zusätzlich von seinen wirksamen Einstellungen ab. Wir planen Upgrade und Härtung gemeinsam: Welche Rechte benötigt der Benutzer? Welche Dienste und Verbindungen sind nötig? Was ist nach der Umstellung tatsächlich angewendet?
CIS führt derzeit Windows 11 Enterprise Benchmark 5.1.0, Windows 11 Stand-alone 5.0.0 und Windows 10 Enterprise 4.0.0. Benchmark-Version und Windows-Version sind unterschiedliche Angaben. Vor der Umsetzung müssen Geltungsbereich, Build, Edition und Profil zusammenpassen. Die öffentliche Übersicht allein belegt keine vollständige 26H2-Abdeckung.
Quelle: CIS: Windows Desktop Benchmarks.
Microsoft Security Baselines liefern zusätzliche dokumentierte Konfigurationsempfehlungen. Wir vergleichen die Vorgaben mit der vorhandenen Verwaltung und lösen widersprüchliche Einstellungen vor dem Rollout auf. Eine gewünschte Richtlinie wird erst durch die Kontrolle am Endgerät zum belastbaren Nachweis.
Quelle: Microsoft: Security Baselines.
Prüfmatrix für den Benchmark-Abgleich
Die folgende Matrix beschreibt den Prüfbedarf, keinen bereits durchgeführten CIS-Audit. Beim konkreten Abgleich ergänzen wir die passende Benchmark-Regel, das Profil, den Sollwert, die Messmethode und die Ausnahmeentscheidung.
| Prüffeld | Abgleich und Funktionstest | Nachweis |
|---|---|---|
| Konten und Administratorrechte | Benötigte Rechte, LAPS und Rechteanhebung prüfen; Fachsoftware testen. | Wirksame Gruppenmitgliedschaften und Richtlinienergebnis. |
| SMB und Authentifizierung | Signierung, Altprotokolle und NTLM-Abhängigkeiten erheben; NAS, Scanner und Freigaben testen. | Effektive Konfiguration und erfolgreicher Zugriff unter den festgelegten Sicherheitsbedingungen. |
| Virenschutz und Anwendungskontrolle | EDR-Konzept, zulässige Programme und Richtlinienkonflikte klären. | Aktiver Schutz, Testereignis und dokumentierte Ausnahmen. |
| Firewall und Fernzugriff | Nur benötigte Verbindungen erlauben; VPN und Administration prüfen. | Aktive Firewallprofile, Regeln und geprüfter Fernzugriff. |
| Verschlüsselung und Wiederherstellung | BitLocker, Schlüsselzugriff und Wiederanlauf vor dem Update testen. | Schutzstatus und erfolgreicher Wiederherstellungstest. |
| Protokollierung und neue Funktionen | Ereignisse, Zuständigkeit und Aufbewahrung festlegen. | Empfangene Testereignisse und dokumentierter Aktivierungszustand. |
Wir vergleichen vor und nach dem Funktionsupdate mit demselben dokumentierten Regelstand. Einen neueren Benchmark prüfen wir anschließend als eigene Änderung. So bleibt erkennbar, ob Windows eine Einstellung verändert hat oder sich der Prüfmaßstab geändert hat. Abweichungen bekommen Verantwortliche, Begründung und Frist. Ein hoher Erfüllungsgrad allein belegt weder vollständige Angriffssicherheit noch eine ISO-27001-Zertifizierung.
Weiterführend
- Partnerartikel für Entscheider: Windows-Supportfristen verstehen
- Weitere technische IT-Sicherheitsthemen
- Technische Bestandsaufnahme anfragen
Quellen und Datenstand
Datenstand: 21. September 2026. Microsoft kann Lifecycle-Angaben ändern; vor einer Beschaffungs- oder Migrationsentscheidung müssen die verlinkten Produktseiten erneut geprüft werden.
- https://learn.microsoft.com/en-us/windows/release-health/release-information
- https://learn.microsoft.com/en-us/windows/release-health/windows11-release-information
- https://learn.microsoft.com/en-us/lifecycle/products/windows-11-home-and-pro
- https://learn.microsoft.com/en-us/lifecycle/products/windows-11-enterprise-and-education
- https://learn.microsoft.com/en-us/windows/whats-new/windows-11-requirements
- https://learn.microsoft.com/en-us/windows/release-health/windows-server-release-info
- https://learn.microsoft.com/en-us/lifecycle/products/windows-server-2019
- https://learn.microsoft.com/en-us/lifecycle/products/windows-server-2022
- https://learn.microsoft.com/en-us/microsoft-365-apps/end-of-support/windows-server-support
Kurzüberblick
- Edition, Version und Build inventarisieren
- TPM 2.0 und UEFI prüfen
- Apps und Treiber testen
- Pilot- und Rolloutringe einsetzen
- Rollback und Wiederherstellung belegen
Unterstützung benötigt?
Hamburger IT-Service plant und realisiert Ihre Windows-Umstellung – einschließlich Härtung, Funktionstests und dokumentierter Nachkontrolle.