
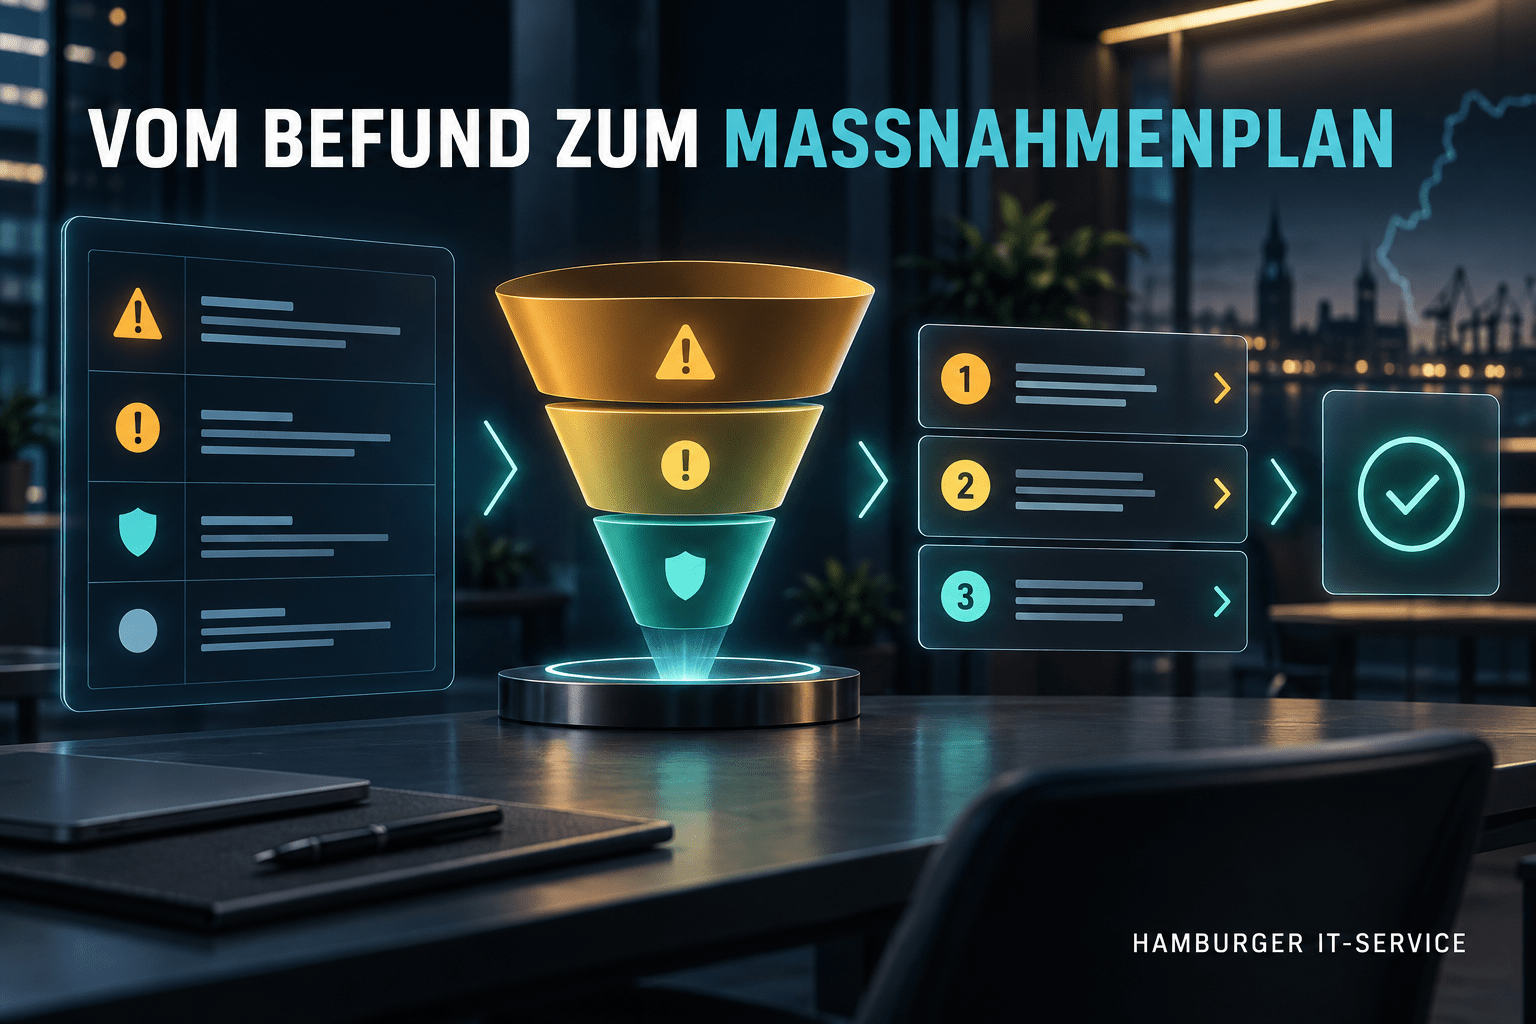
Ein Scannerlauf, ein Benchmark-Bericht oder ein Skript erzeugt zunächst Befunde. Noch ist damit weder entschieden, was wichtig ist, noch ist eine Änderung sicher umgesetzt. Der eigentliche Wert entsteht erst, wenn Befunde reproduzierbar beschrieben, priorisiert, in Maßnahmen übersetzt und nach der Umsetzung erneut geprüft werden.
CIS Benchmarks liefern konsensbasierte Empfehlungen für sichere Konfigurationen. Sie ersetzen jedoch nicht die Prüfung von Systemrolle, Anwendungskompatibilität, Schutzbedarf und betrieblichen Abhängigkeiten.
Aha-Moment
Ein technischer Befund ist noch keine Maßnahme. Erst Sollzustand, Evidenz, Priorität, Verantwortlicher und Re-Test machen ihn steuerbar.
1. Prüfumfang und Sollzustand einfrieren
- System, Rolle, Version, Standort und verantwortlicher Dienst
- verwendete Prüfbasis einschließlich Version und Profil
- Zeitpunkt, Prüfmethode und erforderliche Berechtigungen
- bekannte Ausnahmen, Abhängigkeiten und nicht geprüfte Bereiche
Ohne diese Angaben lässt sich ein späteres Ergebnis nicht zuverlässig vergleichen. Eine Prozentzahl ohne identische Prüfbasis kann eine Veränderung vortäuschen, obwohl sich nur das Profil geändert hat.
2. Jeden Befund als prüfbares Objekt erfassen
| Feld | Inhalt |
|---|---|
| Befund-ID | Stabile Kennung für Verlauf und Querverweise |
| Istzustand | Tatsächlich gemessene Einstellung oder beobachtetes Verhalten |
| Sollzustand | Gewünschte Konfiguration mit Quelle und Profilversion |
| Evidenz | Export, Screenshot, Bericht, Skript-Ausgabe oder Konfigurationswert |
| Auswirkung | Technische und betriebliche Folge der Abweichung |
| Ausnahme | Begründung, kompensierende Kontrolle, Verantwortlicher und Prüftermin |
3. Priorität aus Kontext statt nur aus Farbe ableiten
Eine rote Markierung ist keine vollständige Risikobewertung. Für die Reihenfolge zählen unter anderem Erreichbarkeit, benötigte Privilegien, Geschäftskritikalität, vorhandene Gegenmaßnahmen, technische Abhängigkeiten und die mögliche Auswirkung einer Änderung.
Ein schnell behebbarer Befund kann zuerst umgesetzt werden. Eine scheinbar einfache Richtlinienänderung kann dagegen warten müssen, wenn sie eine Fachanwendung oder den Notfallzugriff beeinträchtigen könnte.
4. Aus Befunden einen umsetzbaren Maßnahmenplan bilden
| Maßnahme | Pflichtangaben |
|---|---|
| Ziel | Welcher Sollzustand soll erreicht werden? |
| Umsetzung | Konkreter technischer Schritt und betroffene Systeme |
| Abhängigkeiten | Anwendungen, Konten, Richtlinien, Wartungsfenster |
| Rückfallplan | Wie wird bei einer Störung sicher zurückgerollt? |
| Verantwortung | Ausführender, Entscheider und Freigabe |
| Nachweis | Welche Prüfung bestätigt die erfolgreiche Umsetzung? |
5. Ausnahmen kontrolliert behandeln
Nicht jede Benchmark-Empfehlung passt unverändert zu jedem System. Eine Ausnahme ist fachlich vertretbar, wenn sie konkret begründet, auf einen definierten Umfang begrenzt und mit einem Prüftermin versehen ist. Wo möglich, wird eine kompensierende Kontrolle dokumentiert.
Eine dauerhafte Ausnahme ohne Eigentümer und Wiedervorlage ist dagegen keine kontrollierte Abweichung, sondern unsichtbare Konfigurationsdrift.
6. Umsetzung mit Re-Test abschließen
- Änderung protokollieren und erwarteten Zielwert festhalten.
- Funktionstest der betroffenen Anwendung oder Rolle durchführen.
- Dieselbe technische Prüfung erneut ausführen.
- Ergebnis, verbleibende Abweichungen und neue Nebenwirkungen dokumentieren.
- Managementrelevantes Restrisiko an den Entscheider zurückgeben.
Vom technischen Bericht zur Entscheidungsvorlage
Die technische Dokumentation bleibt detailliert. Für die Geschäftsführung wird sie verdichtet: betroffener Prozess, mögliches Ereignis, Auswirkung, empfohlene Option, Aufwand und Restrisiko. Die Technik empfiehlt; die geschäftliche Risikoentscheidung bleibt beim dafür verantwortlichen Entscheider.
Was ein belastbares Ergebnis umfasst
- versionierte Prüfbasis und dokumentierter Scope
- Befundliste mit technischer Evidenz
- priorisierter Maßnahmenplan mit Abhängigkeiten
- Ausnahmenregister mit Wiedervorlagen
- Re-Test-Nachweis und sichtbarer Restbestand
- kompakte Übergabe für die Geschäftsentscheidung
Fazit
Technische Sicherheitsbewertung ist kein einmaliger Scan. Sie ist ein wiederholbarer Ablauf aus Sollzustand, Messung, Kontext, Maßnahme und Kontrolle. So wird Sicherheit nicht nur behauptet, sondern als veränderbarer technischer Zustand nachvollziehbar.
Quellen: CIS Benchmarks; CIS Benchmarks FAQ; NIST Cybersecurity Framework – FAQ.
Cyberangriff und IT-Ausfall: Wie Ihr Unternehmen handlungsfähig bleibt
Microsoft 365 Copilot absichern: Prompt Injection, Berechtigungen und Agenten prüfen
IT-Ausfall technisch üben: Abhängigkeiten, Notbetrieb und Wiederanlauf nachweisen
Windows-Härtung messbar machen: von 20,99 % auf 89,66 % Benchmark-Konformität
Windows-Systeme werden für breite Kompatibilität und einfache Nutzung ausgeliefert. Das ist für den Betrieb hilfreich, entspricht aber nicht automatisch einem abgestimmten Sicherheitsniveau. Empfehlungen von CIS, BSI und Microsoft umfassen viele Einstellungen. Sie betreffen unterschiedliche Rollen, können sich überschneiden und müssen wegen eingesetzter Anwendungen teilweise bewusst abweichend umgesetzt werden. Aha-Moment Ein…
Edge und Chrome im Unternehmen: Warum Browser-Sicherheit mehr als Updates braucht
Systemhärtung technisch nachweisen: Sollzustand, Ausnahmen und Konfigurationsabweichungen prüfen
Sie haben Fragen?
Weiterführend: Windows-Härtung messbar machen
Einordnung für Entscheider: IT-Risiken behandeln, akzeptieren oder übertragen