IT-Audit für Unternehmen: Welche Risiken sollte die Geschäftsführung regelmäßig prüfen?
Ein IT-Audit übersetzt technische Befunde in klare Geschäftsrisiken, Prioritäten und Entscheidungen. So erhält die Geschäftsführung eine belastbare Übersicht.
Ein IT-Audit übersetzt technische Befunde in klare Geschäftsrisiken, Prioritäten und Entscheidungen. So erhält die Geschäftsführung eine belastbare Übersicht.
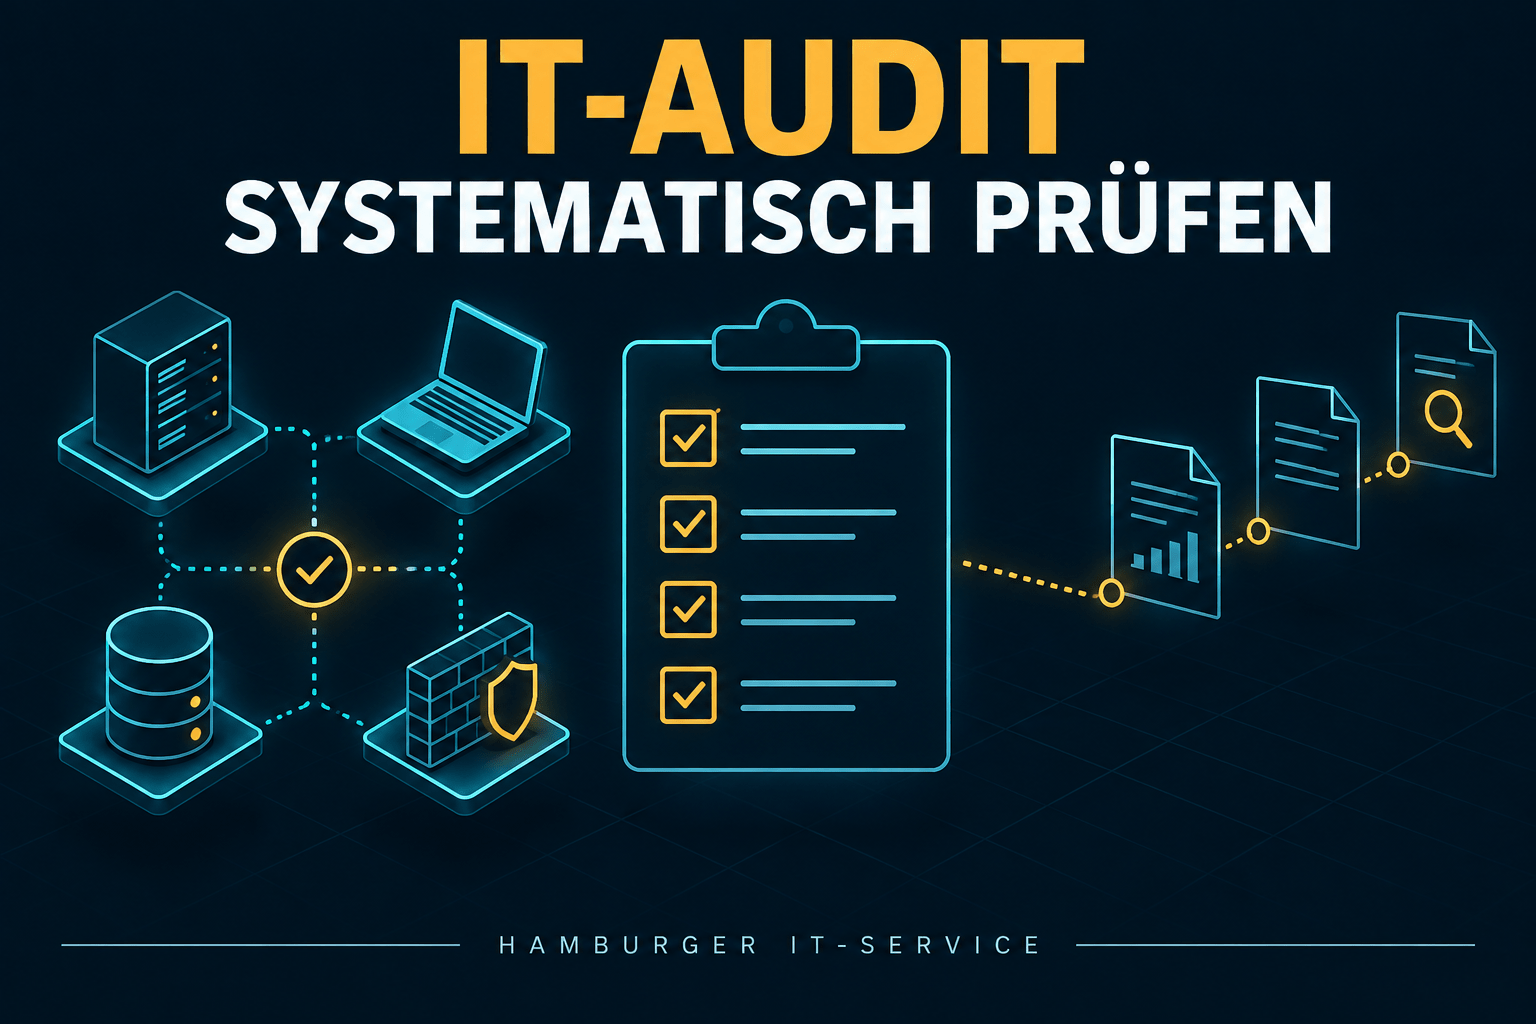
Ein reproduzierbarer technischer IT-Audit braucht klaren Scope, belastbare Evidenz und einen Maßnahmenplan für Identitäten, Cloud, Backup und Endgeräte.
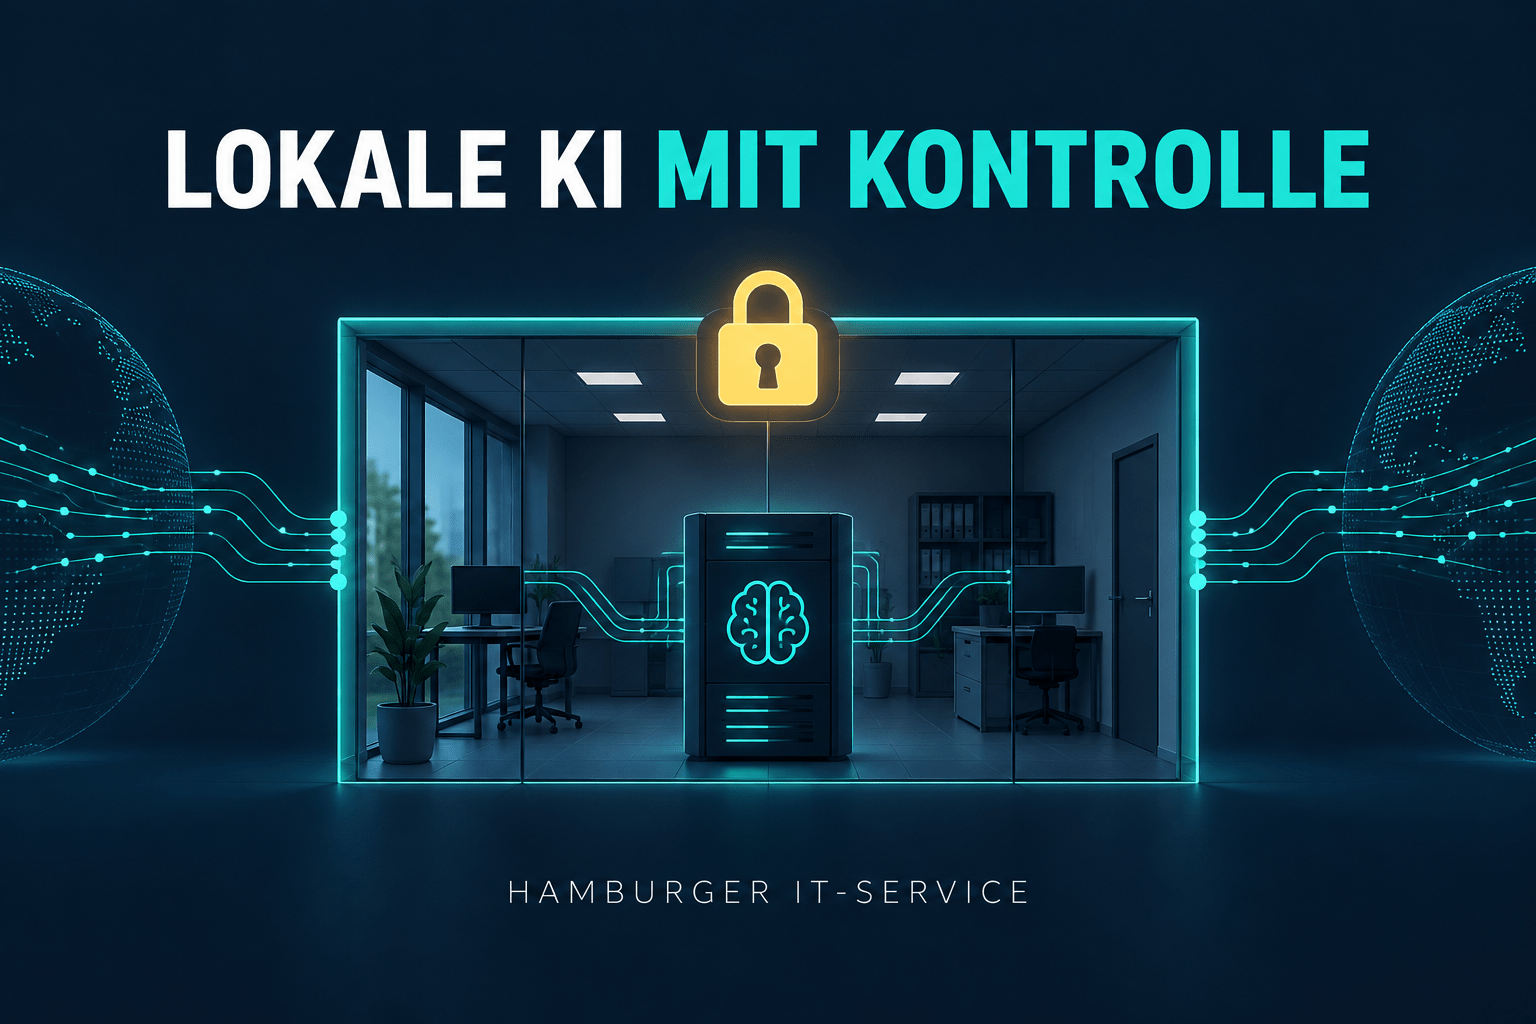
Lokale KI kann E-Mails und Dokumente auswerten, ohne Kontrolle über Daten und Aktionen aufzugeben. Entscheidend sind klare Grenzen und Nachweise.
Ein grüner Backup-Job beweist noch keine Wiederherstellbarkeit. Geschäftsführung und Versicherer benötigen dokumentierte Abdeckung, Tests und Verantwortlichkeiten.
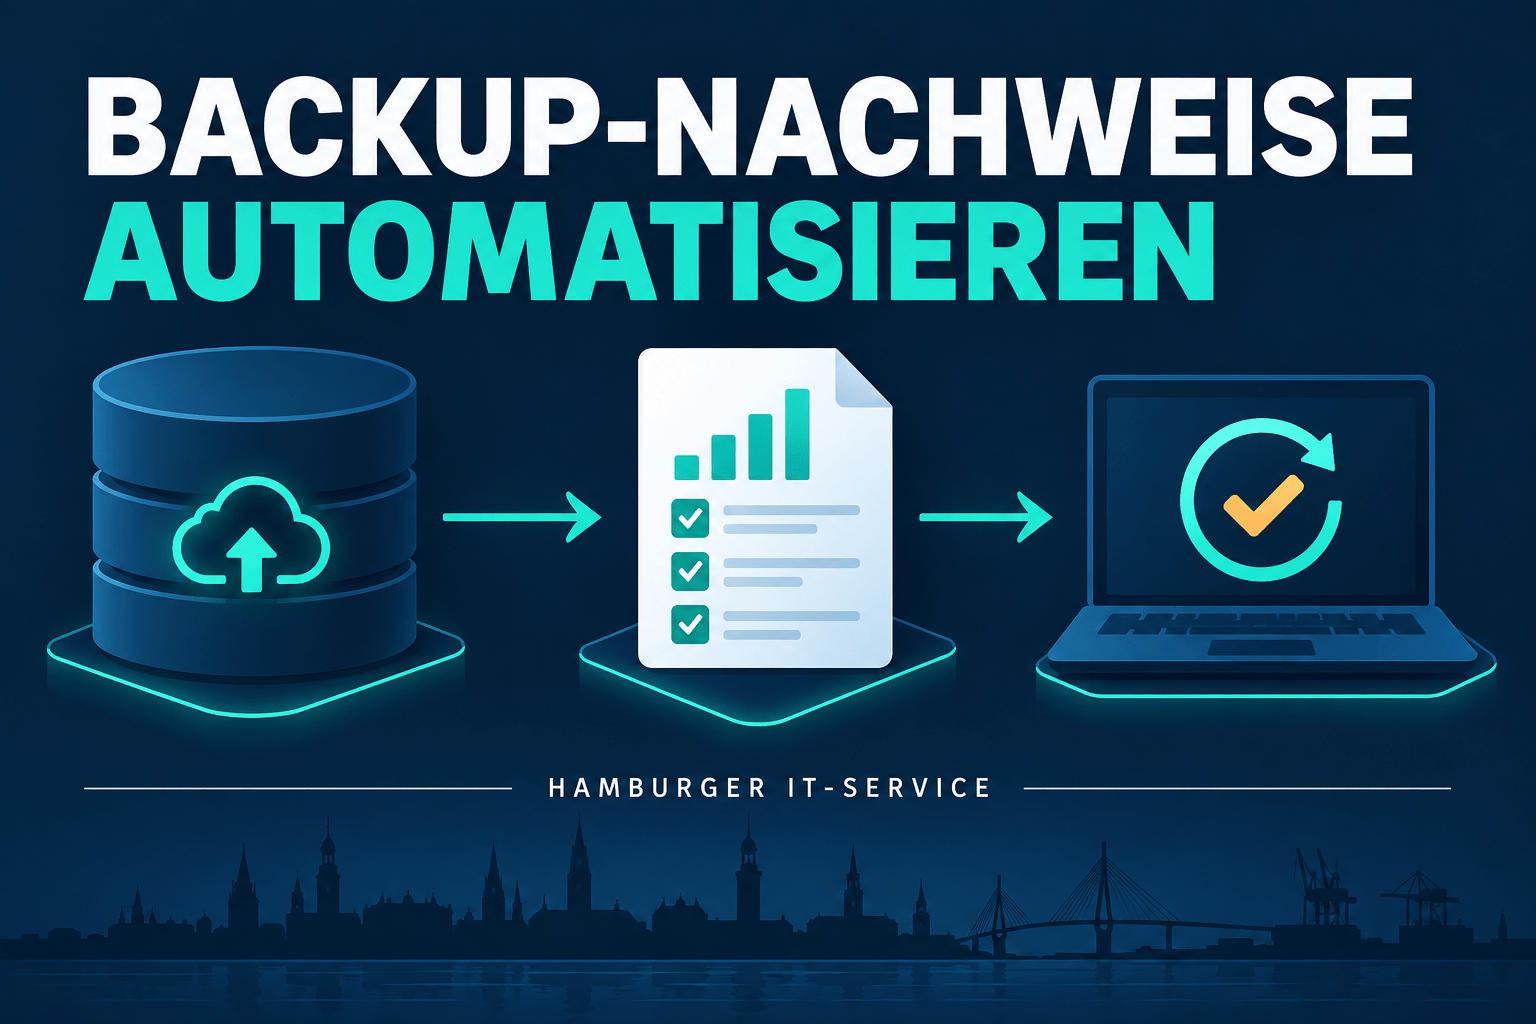
Automatisierte Backup-Nachweise verbinden Jobstatus, Abdeckung, unveränderbare Kopien, Restore-Tests und nachvollziehbare Protokolle.
Ein IT-Risiko darf bewusst akzeptiert werden. Dafür braucht die Geschäftsführung Evidenz, Handlungsoptionen, Verantwortung und einen dokumentierten Prüftermin.
Viele Unternehmen beschäftigen sich mit Cyber-Versicherung und IT-Nachweisen erst dann ernsthaft, wenn konkrete Fragen auf dem Tisch liegen: bei einem