Dienstkonten absichern: gMSA, minimale Rechte und ein nachvollziehbarer Lebenszyklus
Dienstkonten absichern: verwendete Hosts, Berechtigungen, gMSA-Eignung und Lebenszyklus prüfen. Mit Inventar und kontrolliertem Migrationsablauf.
Technische Hintergründe, Prüfungen und Umsetzung für Administratoren und IT-Verantwortliche.
Dienstkonten absichern: verwendete Hosts, Berechtigungen, gMSA-Eignung und Lebenszyklus prüfen. Mit Inventar und kontrolliertem Migrationsablauf.
CIS und Microsoft Security Baselines sinnvoll einordnen: Systemrolle, Version, Anwendungstests und Ausnahmen entscheiden über die passende Auswahl.

Credential Guard prüfen: Voraussetzungen, Aktivierung, Laufzeitnachweis und Grenzen. So wird aus einer gesetzten Richtlinie ein belastbarer Befund.
AD-Tiering praktisch planen: Tier 0 bis 2, administrative Anmeldewege und Dienstkonten abgrenzen. Mit Testmatrix und kontrollierter Einführung.
Ein technischer Prüfablauf für verteilte Windows-Umgebungen: Abhängigkeiten erfassen, Wiederherstellung isoliert testen und den Geschäftsvorgang kontrolliert abnehmen.
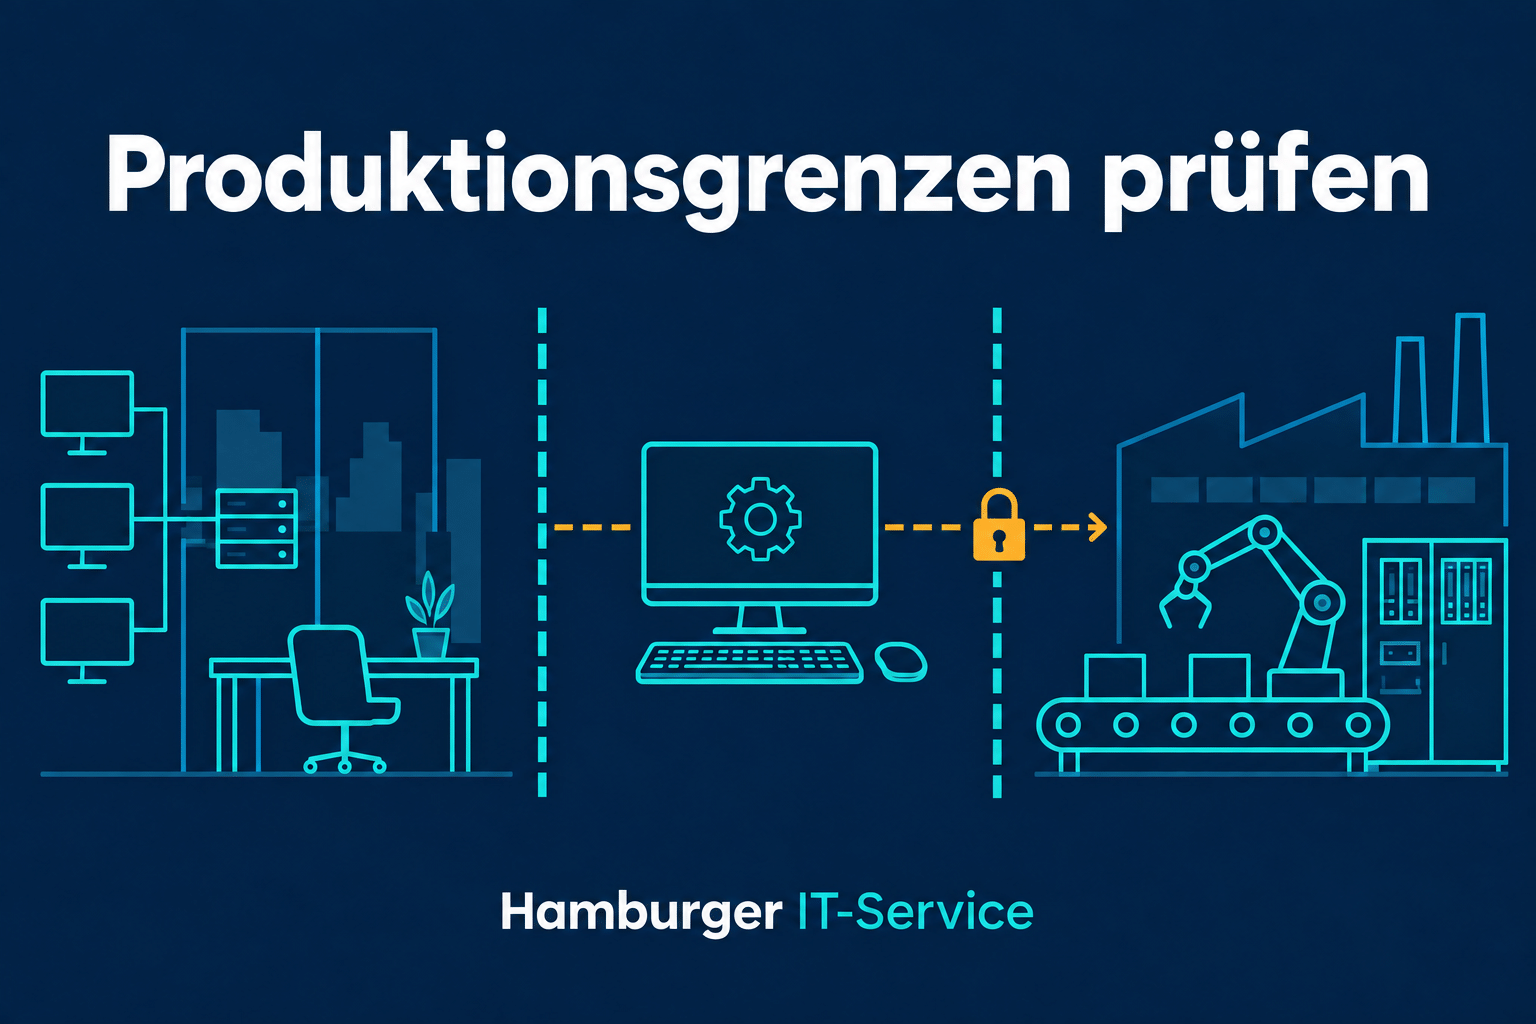
Ein Wartungsrechner ist keine gewöhnliche Bürostation. Dieser Prüfplan verbindet Kommunikationsmatrix, privilegierte Zugriffe, Härtung und eine kontrollierte Abnahme.

Wer darf von welchem Gerät welche Systeme verwalten? Ein technischer Prüfplan für zentrale Identitäten, externe Wartung und nachvollziehbare Standortübergaben.
Vom abgegrenzten Prüfumfang zur nachgewiesenen Wirkung: Windows-Systemhärtung mit Baselines, Pilotierung und Übergabe für Administratoren.
Systemhärtung technisch nachweisen: Baselines festlegen, wirksame Einstellungen prüfen, Ausnahmen dokumentieren und Konfigurationsabweichungen erkennen.
Microsoft 365 Copilot absichern: Datenquellen, Berechtigungen, Agentenaktionen, Schutzschichten und sichere Tests gegen Prompt Injection prüfen.