TOMs technisch nachweisen: Warum eine Datenschutzliste allein nicht genügt
Technische und organisatorische Maßnahmen müssen zum tatsächlichen Systemzustand passen. Evidenz und Wirksamkeitstests machen TOMs belastbar.
Technische und organisatorische Maßnahmen müssen zum tatsächlichen Systemzustand passen. Evidenz und Wirksamkeitstests machen TOMs belastbar.
Windows LAPS verwaltet eindeutige lokale Administratorpasswörter in Active Directory oder Entra ID. Dieser Leitfaden beschreibt Planung, Rollout und Nachweise.
Ein IT-Audit übersetzt technische Befunde in klare Geschäftsrisiken, Prioritäten und Entscheidungen. So erhält die Geschäftsführung eine belastbare Übersicht.
Ein reproduzierbarer technischer IT-Audit braucht klaren Scope, belastbare Evidenz und einen Maßnahmenplan für Identitäten, Cloud, Backup und Endgeräte.
Lokale KI kann E-Mails und Dokumente auswerten, ohne Kontrolle über Daten und Aktionen aufzugeben. Entscheidend sind klare Grenzen und Nachweise.
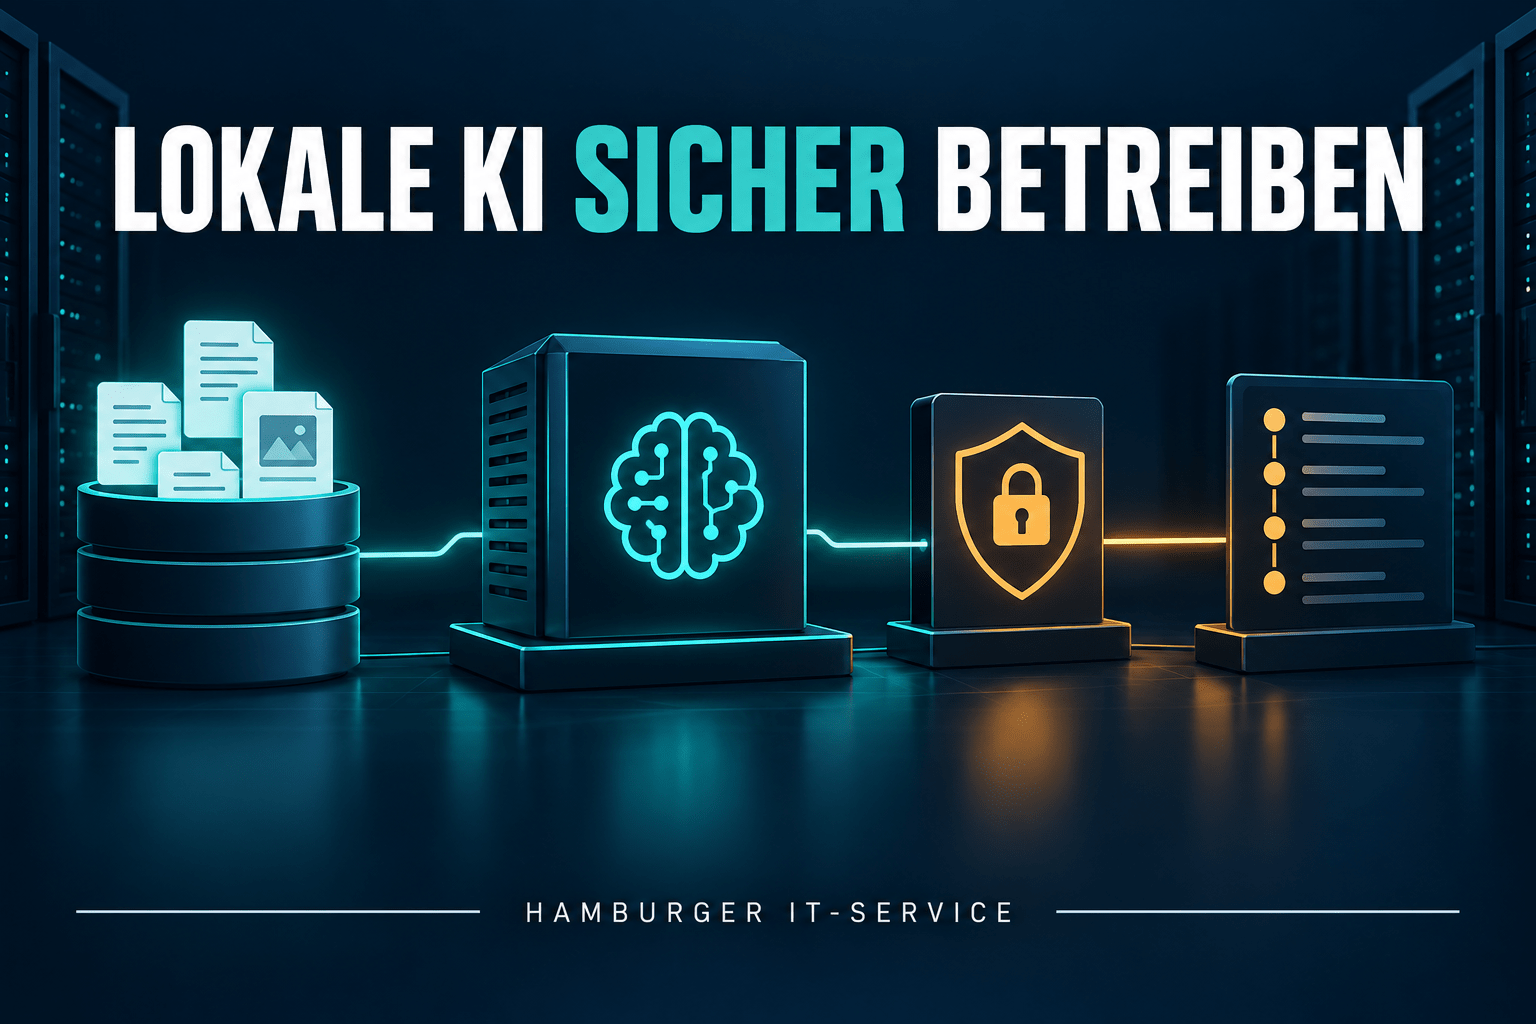
Eine sichere lokale KI trennt Datenzugriff, Modell, Retrieval, Befugnisse und Aktionen. So bleiben sensible Inhalte und technische Änderungen kontrollierbar.
Ein grüner Backup-Job beweist noch keine Wiederherstellbarkeit. Geschäftsführung und Versicherer benötigen dokumentierte Abdeckung, Tests und Verantwortlichkeiten.
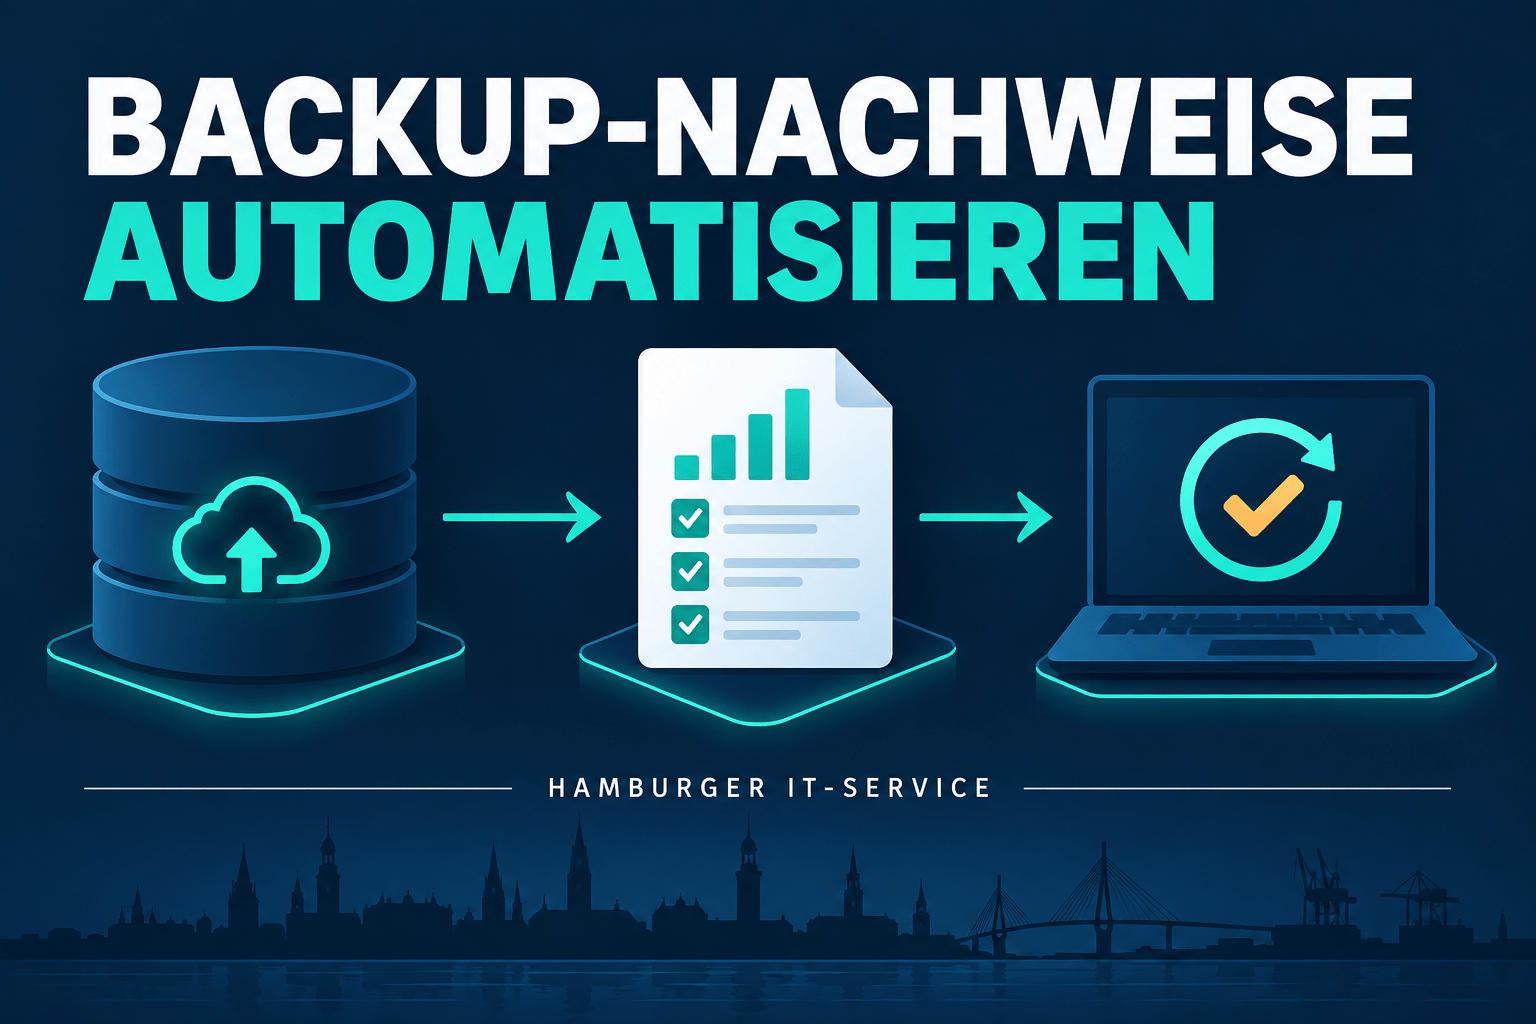
Automatisierte Backup-Nachweise verbinden Jobstatus, Abdeckung, unveränderbare Kopien, Restore-Tests und nachvollziehbare Protokolle.
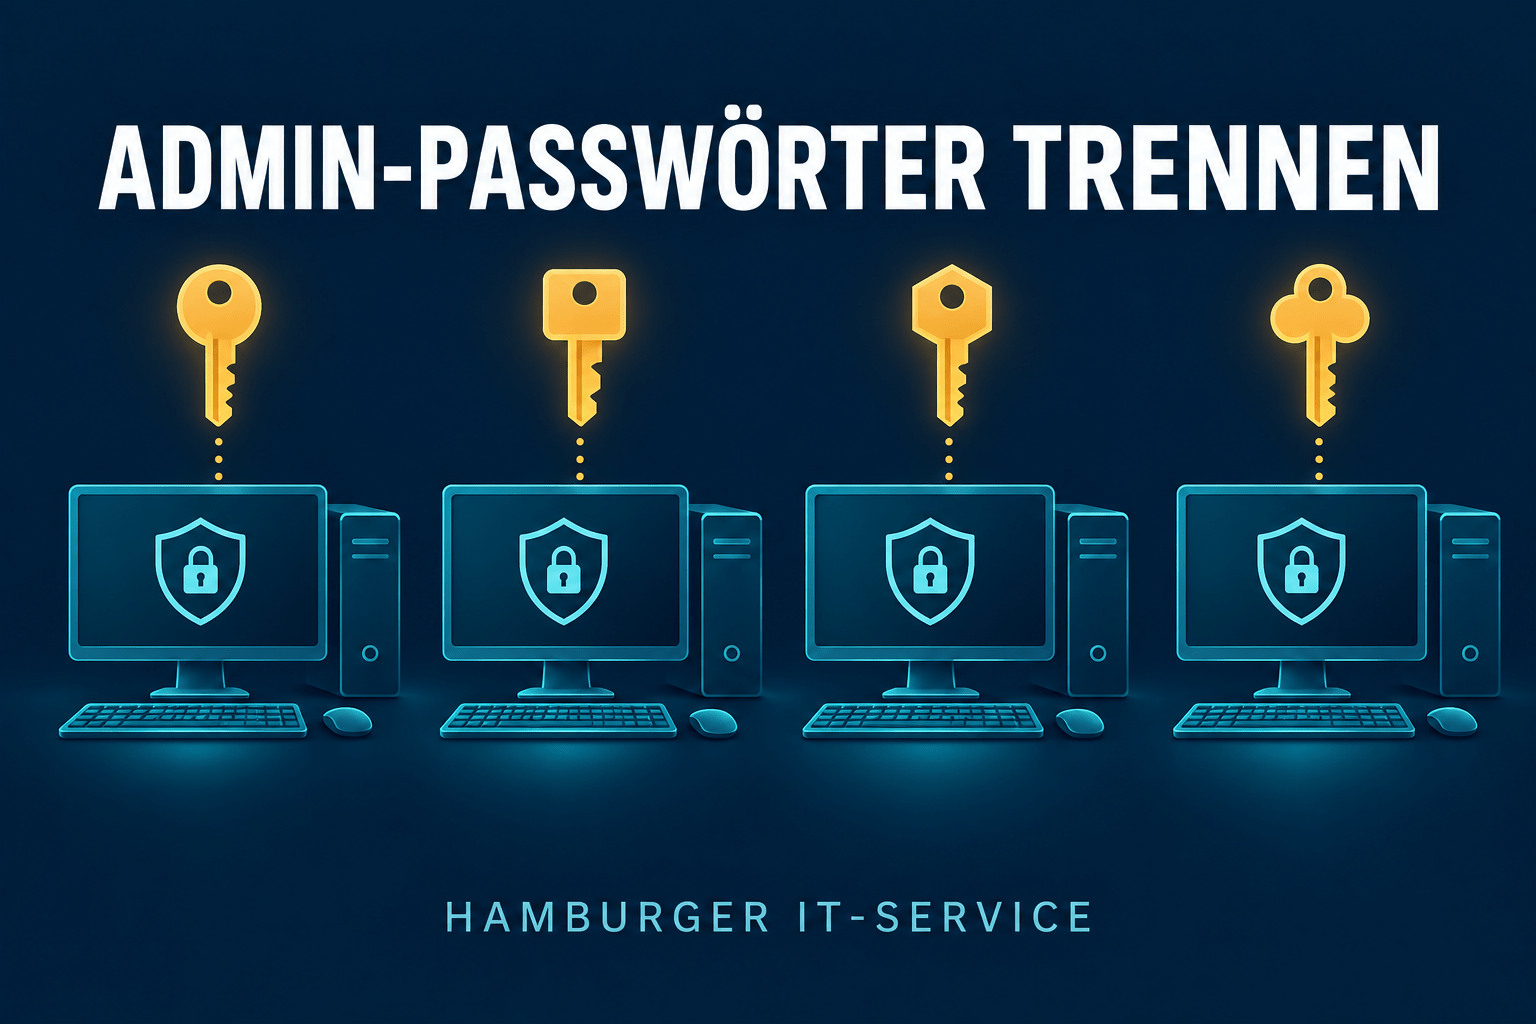
Dasselbe lokale Administratorkennwort auf mehreren PCs erleichtert seitliche Bewegungen. Windows LAPS trennt Geräte und reduziert die Reichweite eines Angriffs.
Ein IT-Risiko darf bewusst akzeptiert werden. Dafür braucht die Geschäftsführung Evidenz, Handlungsoptionen, Verantwortung und einen dokumentierten Prüftermin.