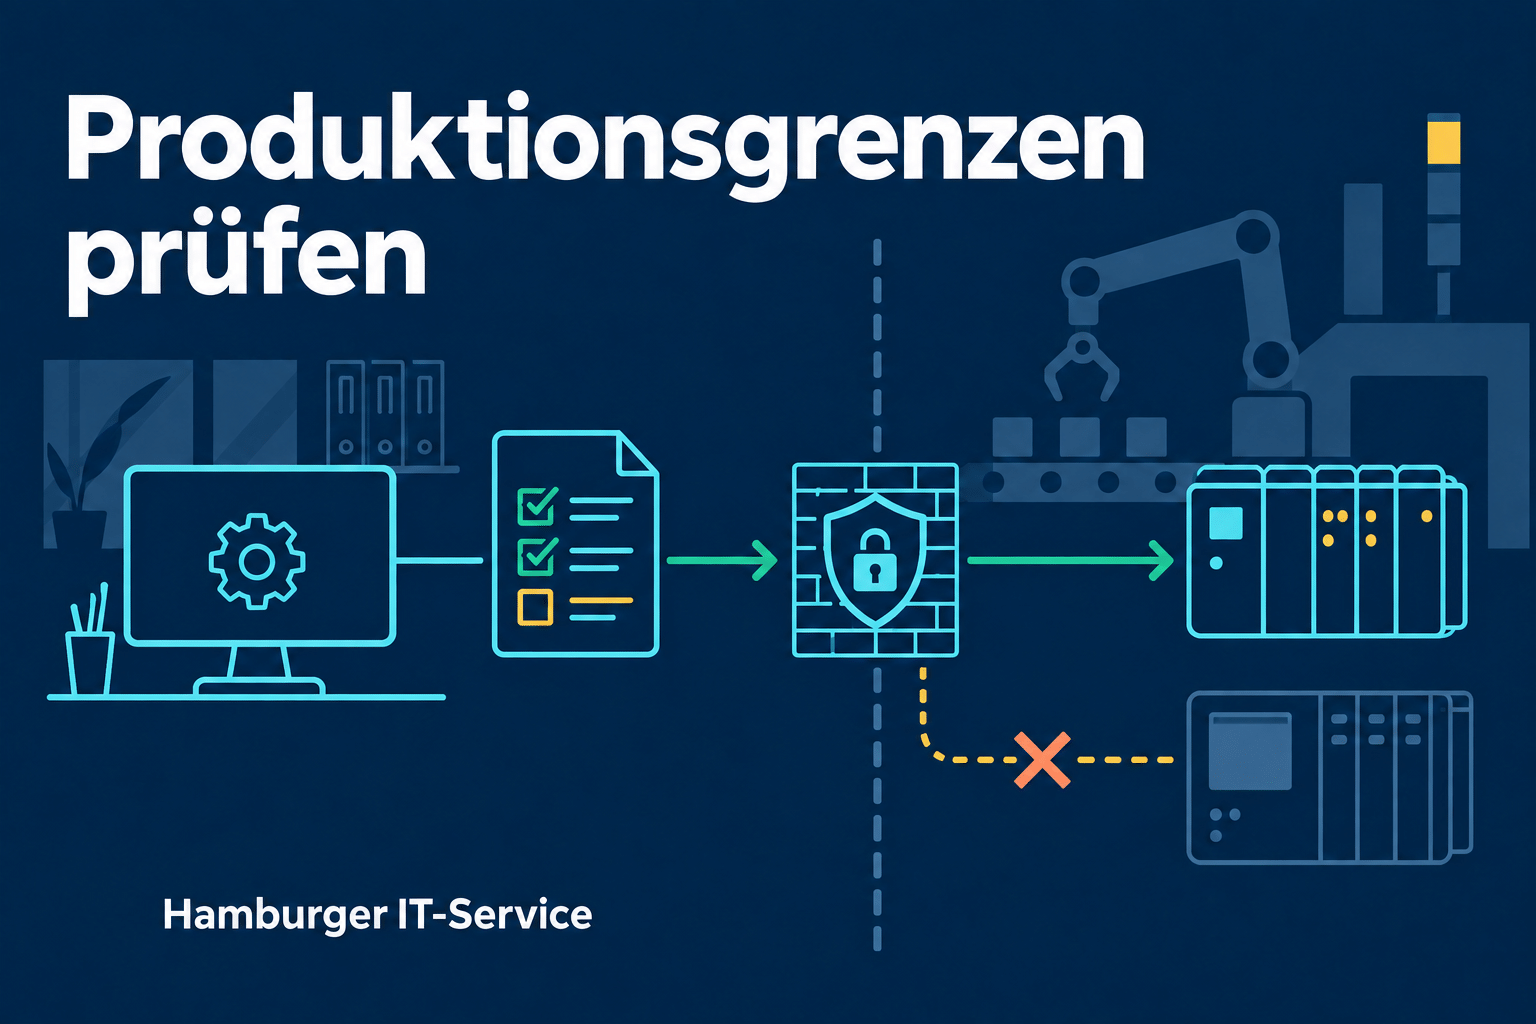
Zwischen Büro-IT und Produktion stehen häufig Windows-Systeme, die mehrere Aufgaben gleichzeitig übernehmen: Engineering, Wartung, Datenaustausch oder die Bedienung einer Fachanwendung. Für einen Sicherheitscheck reicht es nicht, nur das Betriebssystem auf einen aktuellen Stand zu bringen. Entscheidend sind die erreichbaren Ziele, verwendeten Identitäten und erlaubten administrativen Aktionen.
Dieser Artikel beschreibt einen vorgeschlagenen Prüfablauf für Industriekunden in Hamburg und Pinneberg. Er ist kein auszuführendes Härtungsskript und keine Freigabe für Eingriffe in eine Produktionsanlage. Die Schritte müssen auf den tatsächlichen Systembestand, Herstellerbedingungen und den vereinbarten Prüfauftrag begrenzt werden. Der regionale Bezug betrifft die Projektbetreuung; die technischen Prüfkriterien gelten unabhängig vom Standort.
Aha-Moment
Ein offener Port ist noch kein dokumentierter Betriebsbedarf. Erst Quelle, Ziel, Zweck, Eigentümer und Prüfergebnis machen aus einer Verbindung eine kontrollierbare Freigabe.
1. Die Systemgrenze vor der Messung beschreiben
Erfassen Sie für den Pilot mindestens Gerätekennung, Systemrolle, Betriebssystemstand, verantwortlichen Betreiber und benötigte Anwendungen. Ergänzen Sie, ob ein System eine Anlage unmittelbar beeinflussen kann oder nur Daten weitergibt. Ein Wartungsnotebook mit Zugriff auf Steuerungen darf nicht unbeabsichtigt im Prüfauftrag für allgemeine Office-Arbeitsplätze verschwinden.
Legen Sie anschließend zulässige Prüfmethoden fest. Vorhandene Konfigurationsexporte, dokumentierte Netzwerkregeln und Angaben des Betreibers sind ein sinnvoller Ausgangspunkt. Aktive Abfragen und Scans benötigen eine gesonderte Freigabe für die betroffenen Ziele. NIST behandelt OT-Sicherheit unter besonderen Anforderungen an Zuverlässigkeit und funktionale Sicherheit. Diese Randbedingungen sind auch bei der Prüfung angrenzender IT zu beachten. Quelle: NIST SP 800-82 Rev. 3.
2. Eine kleine, überprüfbare Kommunikationsmatrix erstellen
Notieren Sie jede für den Pilot relevante Verbindung als eigenes Objekt: Quellsystem, Zielsystem, Dienst oder Port, Richtung, technischer Zweck, fachlicher Eigentümer und Gültigkeitsdauer. Eine pauschale Angabe wie „Wartung muss funktionieren“ ist dafür zu ungenau. Entscheidend ist beispielsweise, ob ein bestimmter Wartungsrechner ausschließlich ein freigegebenes Ziel erreichen muss oder ganze Netzbereiche sichtbar sind.
Unser vorgeschlagenes Abnahmeverfahren verbindet einen erlaubten mit einem verbotenen Fall. Die autorisierte Wartungsverbindung muss innerhalb des freigegebenen Fensters funktionieren. Ein nicht berechtigter Ursprung darf denselben Weg nicht nutzen können. Solche Tests erfolgen ausschließlich gegen freigegebene Ziele und mit abgestimmter Methode. Ein fehlgeschlagener Verbindungstest allein beweist noch keine korrekte Segmentierung; auch ein ausgefallener Dienst könnte die Ursache sein.
3. Administrative Identitäten vom Arbeitsalltag trennen
Dokumentieren Sie, welche Konten für normale Arbeit, Administration und externe Wartung eingesetzt werden. Prüfen Sie vorhandene lokale Administratoren, Gruppenmitgliedschaften und den tatsächlichen Anmeldeweg. Die bloße Existenz getrennter Konten sagt noch nichts darüber aus, ob privilegierte Anmeldedaten auf einem gewöhnlichen Arbeitsplatz verwendet werden.
Wo Windows LAPS eingesetzt wird, müssen sowohl Kennwortverwaltung als auch Abrufrechte zur Umgebung passen. Microsoft beschreibt die automatisierte Rotation lokaler Administratorkennwörter und die Ablage in einem unterstützten Verzeichnisdienst. Quelle: Windows LAPS architecture. Im Projekt sollte zusätzlich nachgewiesen werden, wer ein Kennwort abrufen darf und wie ein legitimer Notfallzugriff ohne gemeinsame Dauerkennwörter funktioniert.
4. Einen versionierten Sollzustand verwenden
Halten Sie fest, welche Baseline in welcher Version für welche Systemrolle herangezogen wird. Der Baseline-Name allein genügt nicht, wenn sich Einstellungen später ändern. Microsoft stellt empfohlene Sicherheitskonfigurationen bereit; die Dokumentation nennt auch Gruppenrichtlinien als möglichen Umsetzungsweg. Quelle: Microsoft Security Baselines.
Für den lokalen Prüfplan empfehlen wir eine Gegenüberstellung von Istwert, Zielwert, technischer Begründung und Anwendungsauswirkung. Wird eine Einstellung bewusst nicht umgesetzt, gehört die Ausnahme mit Eigentümer und Wiedervorlage in dieselbe Dokumentation. Vermeiden Sie die Übertragung eines Office-Profils auf ein spezialisiertes Engineering-System ohne vorherigen Anwendungstest. Der technische Zweck des Geräts bleibt Teil der Entscheidung.
5. Den Pilot auf eine nachweisbare Änderung begrenzen
Ein geeigneter Pilot hat einen klaren Anfangsstand und einen reproduzierbaren Funktionstest. Sichern Sie die für die Änderung notwendigen Konfigurationen, beschreiben Sie den Rückweg und prüfen Sie, ob die dafür benötigten Zugänge verfügbar sind. Ein Rückfallplan ist unvollständig, wenn die Wiederherstellung denselben Zugang voraussetzt, den die Änderung möglicherweise abschaltet.
Ändern Sie zunächst einen überschaubaren Satz zusammengehöriger Einstellungen. Prüfen Sie danach sowohl die Schutzwirkung als auch die benötigte Anwendung. Halten Sie unerwartete Effekte fest, statt sie durch zusätzliche spontane Freigaben zu überdecken. Wenn eine Ausnahme notwendig wird, muss erkennbar bleiben, welche ursprüngliche Schutzannahme dadurch nicht mehr gilt.
6. Fernwartung als vollständigen Ablauf testen
Der Test beginnt vor der Anmeldung: Kann ein Berechtigter den Zugang freigeben, ist der Zielumfang begrenzt und ist die Person eindeutig zuordenbar? Während der Sitzung werden die vereinbarten Tätigkeiten durchgeführt. Danach wird geprüft, ob die Freigabe beendet ist und die relevanten Nachweise verfügbar sind. Die Protokollierung muss zum vereinbarten Zweck und zu den betrieblichen Datenschutzregeln passen.
Berücksichtigen Sie auch eine abgebrochene Sitzung. Wer stellt fest, ob eine Änderung vollständig war? Wer darf einen erneuten Zugriff freigeben? Wie verhindert der Betrieb, dass ein externer Zugang nach einer Störung dauerhaft offen bleibt? Diese Fragen lassen sich als konkrete Prüffälle festhalten, ohne ein neues Fernwartungsprodukt einzuführen.
7. Evidenz und Übergabe zusammenhalten
Ein technischer Abschluss sollte Systemkennung, Zeitpunkt, eingesetzte Prüfmethode, Sollzustandsversion, relevante Ausgaben und das Ergebnis der Funktionstests verbinden. Screenshots ohne Kontext sind als alleiniger Nachweis schwach. Ebenso wenig genügt ein Export, wenn unklar ist, zu welchem Gerät und zu welchem Änderungsstand er gehört.
Für die Betriebsübergabe empfehlen wir eine kurze Restpunkteliste: offene Ausnahmen, gesperrte oder erlaubte Wege, notwendige Folgetermine und Ansprechpartner. Der nächste Administrator muss erkennen können, ob ein Zustand geprüft, nur geplant oder bewusst zurückgestellt wurde. Genau diese Unterscheidung verhindert, dass eine spätere Änderung eine frühere Abnahme stillschweigend entwertet.
Zusammenarbeit mit Hamburger IT-Service
Hamburger IT-Service kann die Windows-bezogenen Prüfumfänge mit Ihnen vorbereiten und notwendige Vor-Ort-Termine in Hamburg und Pinneberg nach Vereinbarung abstimmen. Anlagenänderungen und herstellerspezifische Freigaben bleiben gesondert zu klären. Ein kostenloses Remote-Erstgespräch von etwa 30 bis 60 Minuten dient der Eingrenzung, nicht einer vollständigen technischen Prüfung.
Bringen Sie möglichst eine anonymisierte Systemübersicht, den betroffenen Geschäftsablauf und bekannte Einschränkungen mit. Zugangsdaten gehören nicht in eine erste E-Mail. Aus diesen Angaben lässt sich ein begrenzter Pilot mit messbarem Ergebnis planen: definierte Systeme, klare Grenzen, vereinbarte Tests und eine belastbare Übergabe.
Quellen und fachliche Einordnung
- NIST SP 800-82 Rev. 3 – OT Security
- Microsoft – Security Baselines
- Microsoft – Windows LAPS architecture
Quellenstand: 23. September 2026. Die beschriebenen Prüfabläufe und Beispiele sind redaktionelle Empfehlungen und müssen auf den vereinbarten Projektumfang angepasst werden.
Weiterführendes Wissen
Technischer IT-Audit: Active Directory, Microsoft 365, Backup und Systemhärtung prüfen
„Passt schon“ ist kein Sicherheitsnachweis: Was kostet ein IT-Ausfall wirklich?
Die IT läuft. Die Mitarbeitenden können arbeiten. Der Virenscanner meldet nichts. Für viele Unternehmen klingt das zunächst nach einem sicheren Zustand. Doch ein störungsfreier Tag beweist nur, dass an diesem Tag keine sichtbare Störung eingetreten ist. Er beweist nicht, dass Systeme sicher konfiguriert sind, eine Wiederherstellung funktioniert oder bekannte technische…
Windows-Härtung messbar machen: von 20,99 % auf 89,66 % Benchmark-Konformität
Windows-Systeme werden für breite Kompatibilität und einfache Nutzung ausgeliefert. Das ist für den Betrieb hilfreich, entspricht aber nicht automatisch einem abgestimmten Sicherheitsniveau. Empfehlungen von CIS, BSI und Microsoft umfassen viele Einstellungen. Sie betreffen unterschiedliche Rollen, können sich überschneiden und müssen wegen eingesetzter Anwendungen teilweise bewusst abweichend umgesetzt werden. Aha-Moment Ein…
Microsoft 365 Copilot absichern: Prompt Injection, Berechtigungen und Agenten prüfen
Prompt Injection in Microsoft 365 Copilot: Wenn Dokumente die KI beeinflussen