
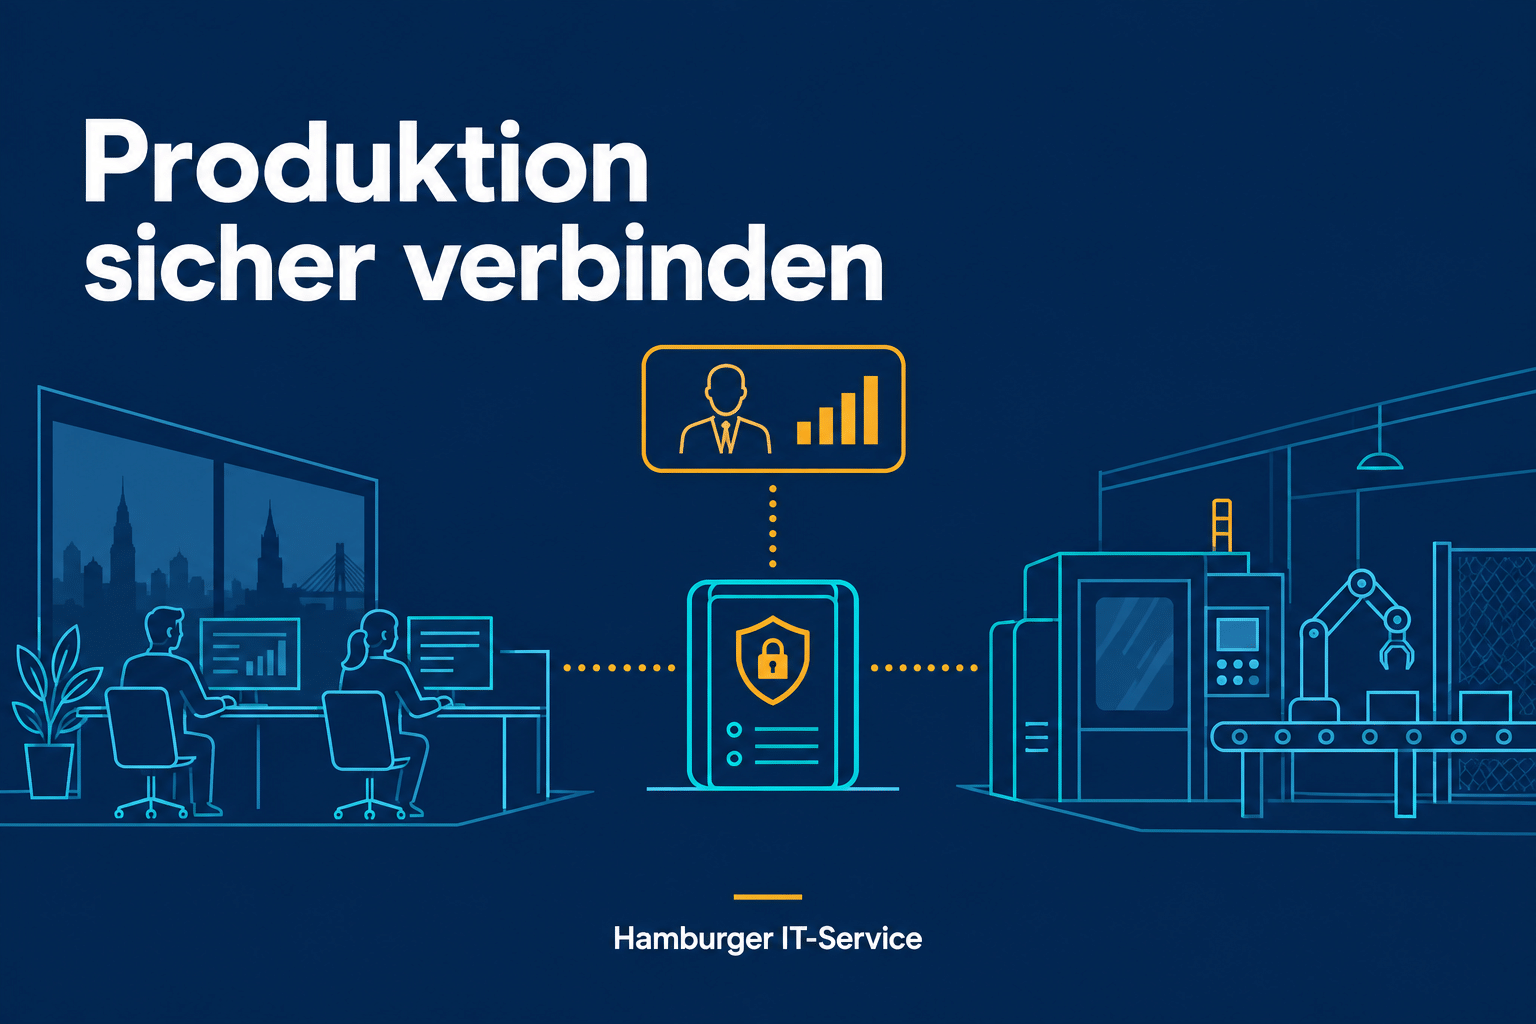
Ein Industriebetrieb kann an seiner Produktion sparen, optimieren und automatisieren – und trotzdem von einem einzelnen Verwaltungsrechner abhängig sein. Dort liegen vielleicht Fertigungsunterlagen, dort startet die Fernwartung oder dort meldet sich ein Dienstleister an. Für die Geschäftsführung beginnt IT-Sicherheit deshalb nicht erst an der Maschine. Sie beginnt bei der Frage, welche digitalen Verbindungen den Betrieb ermöglichen und welche davon einen Fehler oder Angriff weitertragen könnten.
Hamburger IT-Service richtet diesen Blick auf Unternehmen in Hamburg und Pinneberg. Im Mittelpunkt stehen Windows-Sicherheit, Systemhärtung und nachvollziehbare technische Prüfungen. Dieser Beitrag beschreibt einen sinnvollen Einstieg für Industriekunden. Die Beispiele sind illustrative Planungsszenarien, keine behaupteten Kundenreferenzen. Welche Arbeiten vor Ort erforderlich sind, wird anhand Ihrer Umgebung vereinbart.
Aha-Moment
Eine laufende Maschine beweist noch keine sichere Produktion. Entscheidend ist auch, wer sie über welche Windows-Systeme und Wartungszugänge erreichen kann.
Wo ein IT-Vorfall zur Betriebsunterbrechung wird
Stellen Sie sich einen Betrieb vor, dessen Produktion weiterläuft, während die Auftragsverwaltung nicht mehr erreichbar ist. Neue Aufträge lassen sich nicht freigeben, Prüfprotokolle fehlen und fertige Ware kann nicht korrekt zugeordnet werden. Die Maschinen stehen zunächst vielleicht nicht still. Der Geschäftsbetrieb ist trotzdem beeinträchtigt. Eine rein technische Betrachtung der Maschinenverfügbarkeit würde diese Abhängigkeit übersehen.
Ein zweites Szenario betrifft einen Wartungsrechner, der sowohl Büroanwendungen als auch Zugriffe auf Produktionssysteme nutzt. Welche Rechte besitzt dieser Rechner? Wer darf sich anmelden? Werden dieselben Zugangsdaten auf anderen Geräten verwendet? Solche Fragen führen zu konkreten Prüfaufträgen. Sie ersetzen die pauschale Aussage „Wir haben eine Firewall“ durch eine überprüfbare Beschreibung der tatsächlich erlaubten Verbindungen.
Zuerst den Geschäftsvorgang festlegen
Für einen ersten Prüfbereich empfehlen wir einen zusammenhängenden Ablauf: vom Auftrag über die Fertigungsfreigabe bis zur Dokumentation und Auslieferung. Zu jedem Schritt werden die benötigten Anwendungen, Personen, Geräte und Dienstleister benannt. Das muss kein monatelanges Inventarisierungsprojekt werden. Ein klar abgegrenzter Pilot schafft schneller verwertbare Erkenntnisse als eine große Bestandsliste ohne Entscheidungsbezug.
Die Geschäftsführung sollte dabei drei Dinge festlegen: Welche Unterbrechung wäre noch beherrschbar? Welche Daten müssen unbedingt verfügbar und unverändert bleiben? Wer darf im Störungsfall über Abschaltung, Ersatzverfahren oder Wiederanlauf entscheiden? Die Technik kann daraus Prüfungen und Maßnahmen ableiten. Ohne diese Vorgaben droht eine Optimierung an den Stellen, die leicht messbar sind, statt an den Stellen, die den Betrieb tragen.
Windows-Härtung braucht einen definierten Umfang
Windows-Arbeitsplätze, administrative Systeme und Server lassen sich nicht sinnvoll mit einer einzigen ungeprüften Einstellungsliste behandeln. Ein Verwaltungsrechner hat andere Aufgaben als ein System, das eine spezielle Produktionsanwendung unterstützt. Microsoft beschreibt Sicherheitsbaselines als empfohlene Konfigurationen und nennt unter anderem Gruppenrichtlinien und Intune als Bereitstellungswege. Daraus folgt kein pauschales Verbot von Gruppenrichtlinien. Quelle: Microsoft Security Baselines.
Unser Vorschlag für die Beauftragung lautet: zuerst Systemrollen und Ausnahmen erfassen, dann einen passenden Sollzustand auswählen und seine Auswirkungen im Pilot prüfen. Das Ergebnis muss benennen, welche Änderungen umgesetzt wurden, welche zurückgestellt bleiben und aus welchem Grund. Eine behauptete Härtungsquote hilft wenig, wenn die zugrunde liegende Prüfbasis und die ausgeschlossenen Geräte nicht sichtbar sind.
Büro-IT und Betriebstechnik nicht gleich behandeln
Betriebstechnik, häufig als OT bezeichnet, stellt andere Anforderungen als ein gewöhnlicher Büroarbeitsplatz. Der NIST-Leitfaden zur OT-Sicherheit berücksichtigt ausdrücklich Betriebssicherheit, Zuverlässigkeit und Leistungsanforderungen. Quelle: NIST SP 800-82 Rev. 3. Für ein konkretes Projekt bedeutet das: Ein Sicherheitscheck darf nicht selbst zum ungeplanten Eingriff in eine Anlage werden.
Deshalb müssen Produktionsverantwortliche und gegebenenfalls Hersteller oder Integratoren früh eingebunden werden. Eine Prüfung der angrenzenden Windows-IT ist nicht automatisch eine Freigabe für aktive Tests an Steuerungen. Wir empfehlen eine schriftliche Grenze: Welche Systeme werden nur anhand vorhandener Informationen bewertet, wo sind technische Abfragen erlaubt und welche Änderungen erfordern ein gesondertes Wartungsfenster? So bleiben Sicherheitsziele und Betriebsverantwortung zusammen.
Fernwartung als Geschäftsentscheidung betrachten
Externe Unterstützung ist oft notwendig. Die Alternative zu einem unkontrollierten Dauerzugang ist nicht zwangsläufig der Verzicht auf Fernwartung. Sinnvoller ist ein nachvollziehbarer Auftrag mit benanntem Nutzer, freigegebenem Ziel, begrenztem Zeitraum und dokumentiertem Abschluss. Auch die Frage, wer einen Zugang im Notfall sperren kann, gehört vor den ersten Einsatz.
Bei der Bewertung eines Dienstleisters sollten Sie sich daher nicht nur die eingesetzte Fernwartungssoftware nennen lassen. Lassen Sie erklären, wie Zugriffe beantragt, freigegeben, beendet und kontrolliert werden. Ebenso wichtig ist die Übergabe nach Vertragsende oder Personalwechsel. Ein historischer Zugang darf nicht allein deshalb weiterbestehen, weil ihn niemand mehr eindeutig zuordnen kann.
Woran Sie ein brauchbares Projektergebnis erkennen
Ein belastbarer Abschluss enthält einen verständlichen Überblick über die geprüften Geschäftsabhängigkeiten, eine technische Befundliste und eine priorisierte Umsetzungsempfehlung. Jede größere Maßnahme braucht einen Verantwortlichen, einen vereinbarten Umfang und ein Abnahmekriterium. Für zurückgestellte Punkte sollte sichtbar sein, wann und durch wen sie erneut bewertet werden.
Fragen Sie bei der Abnahme beispielsweise: Ist ein früher unzulässiger Zugriff jetzt tatsächlich unterbunden? Funktioniert der freigegebene Wartungsweg weiterhin? Kann ein System nach einer Änderung zurückgesetzt werden? Welche Risiken bleiben? Die Antwort darf auch eine begründete offene Aufgabe sein. Eine offen ausgewiesene Lücke ist hilfreicher als ein grüner Abschlussbericht, dessen Voraussetzungen niemand geprüft hat.
Unterstützung in Hamburg und Pinneberg
Hamburger IT-Service verbindet die technische Sicht auf Windows-Systeme mit der Frage, was eine Änderung für Ihren Betrieb bedeutet. Für Unternehmen in Hamburg und Pinneberg können wir den Einstieg remote vorbereiten und notwendige Vor-Ort-Arbeiten nach Vereinbarung planen. Ein Vor-Ort-Termin ist besonders dann sinnvoll, wenn tatsächliche Anschlusswege, Verantwortlichkeiten oder Übergänge zur Produktion nicht ausreichend dokumentiert sind.
Das kostenlose Erstgespräch findet ausschließlich remote statt und dauert etwa 30 bis 60 Minuten. Es dient der Einordnung Ihrer Situation und des möglichen Prüfauftrags. Eine vollständige technische Analyse, Eingriffe in Anlagen, ein Prüfbericht oder Fahrtkosten sind damit nicht automatisch eingeschlossen. Für das Gespräch genügen zunächst die wichtigsten Geschäftsabläufe, eine grobe Systemübersicht und Ihre konkrete Sorge. Daraus lässt sich ein begrenzter, nachvollziehbarer nächster Schritt ableiten.
Fazit: Sicherheit an den Übergängen messbar machen
Für Industriekunden entsteht der Nutzen nicht durch eine weitere allgemeine Sicherheitsbehauptung. Er entsteht, wenn Übergänge zwischen Verwaltung, Wartung und Produktion bewusst gestaltet werden. Beginnen Sie mit einem wichtigen Ablauf, prüfen Sie dessen technische Voraussetzungen und verlangen Sie nach einer Änderung einen nachvollziehbaren Nachweis. So wird aus IT-Sicherheit ein steuerbares Vorhaben mit Bezug zum täglichen Betrieb.
Quellen und fachliche Einordnung
Quellenstand: 23. September 2026. Die beschriebenen Prüfabläufe und Beispiele sind redaktionelle Empfehlungen und müssen auf den vereinbarten Projektumfang angepasst werden.
Weiterführendes Wissen
IT-Sicherheitsberatung in Hamburg, Lüneburg und Lauenburg – bundesweit vor Ort
Edge und Chrome im Unternehmen: Warum Browser-Sicherheit mehr als Updates braucht
IT-Sicherheitsberatung von Lüneburg bis Bremen: mehrere Standorte nach einem Ausfall wieder arbeitsfähig machen
Systemhärtung technisch nachweisen: Sollzustand, Ausnahmen und Konfigurationsabweichungen prüfen
Systemhärtung: Wie aus Sicherheitsvorgaben überprüfbarer Schutz wird
Windows-Härtung messbar machen: von 20,99 % auf 89,66 % Benchmark-Konformität
Windows-Systeme werden für breite Kompatibilität und einfache Nutzung ausgeliefert. Das ist für den Betrieb hilfreich, entspricht aber nicht automatisch einem abgestimmten Sicherheitsniveau. Empfehlungen von CIS, BSI und Microsoft umfassen viele Einstellungen. Sie betreffen unterschiedliche Rollen, können sich überschneiden und müssen wegen eingesetzter Anwendungen teilweise bewusst abweichend umgesetzt werden. Aha-Moment Ein…