Windows-Systeme werden für breite Kompatibilität und einfache Nutzung ausgeliefert. Das ist für den Betrieb hilfreich, entspricht aber nicht automatisch einem abgestimmten Sicherheitsniveau.
Empfehlungen von CIS, BSI und Microsoft umfassen viele Einstellungen. Sie betreffen unterschiedliche Rollen, können sich überschneiden und müssen wegen eingesetzter Anwendungen teilweise bewusst abweichend umgesetzt werden.
Aha-Moment
Ein belastbarer Härtungsprozess braucht einen definierten Sollzustand, eine reproduzierbare Prüfung und dokumentierte Ausnahmen. Eine lange Checkliste allein schafft noch keinen betreibbaren Sicherheitszustand.
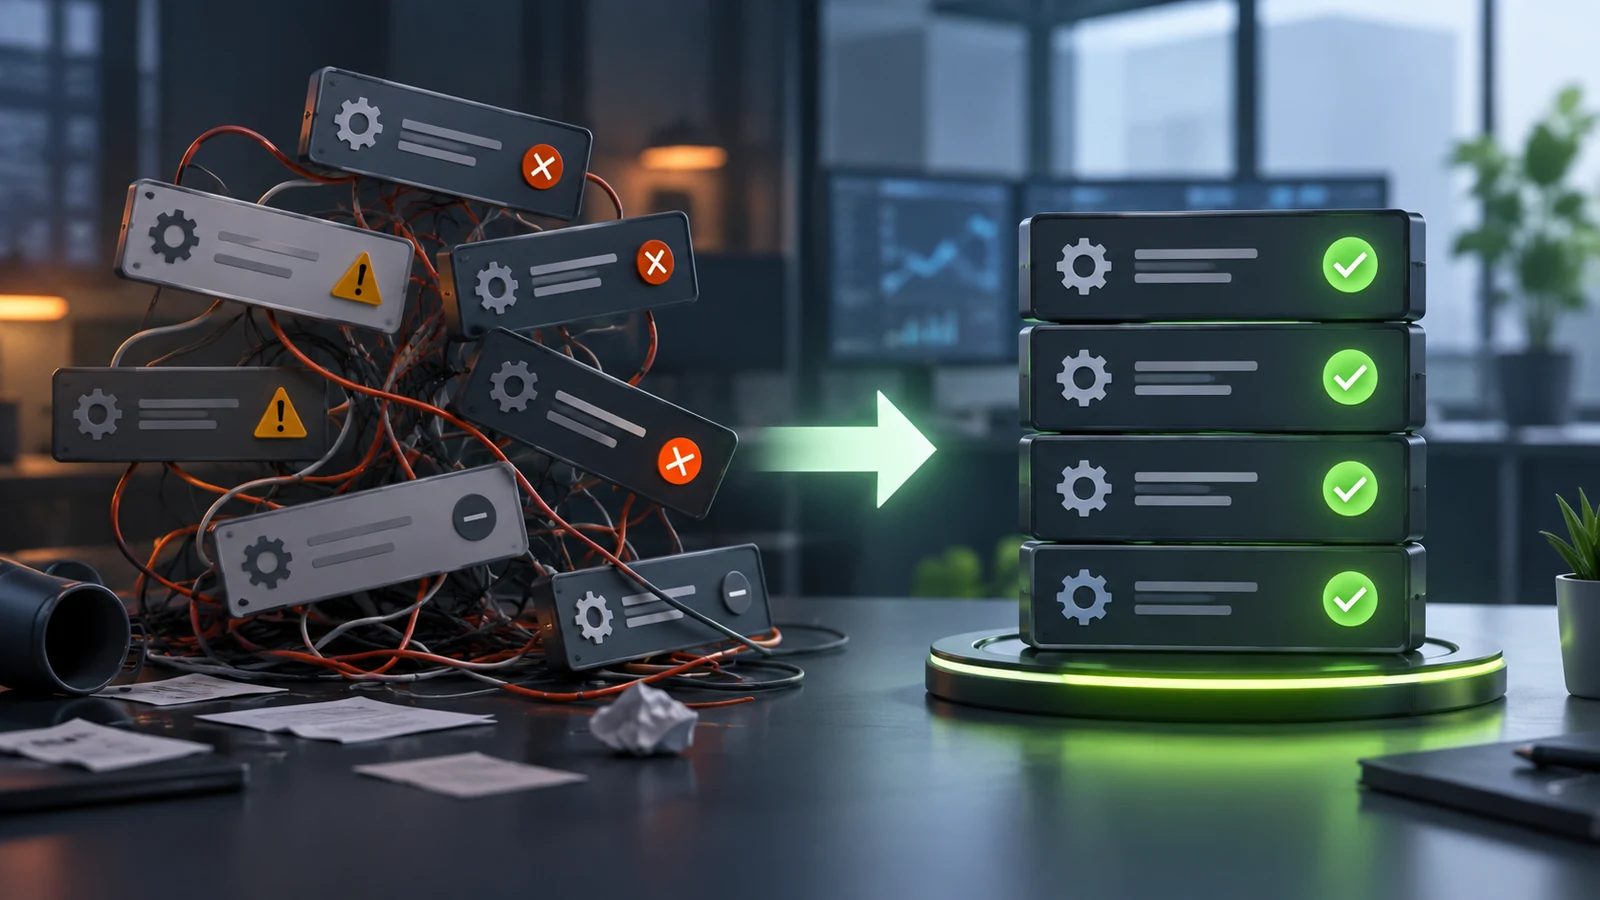
Der Vorher-Nachher-Vergleich
Für den Vergleich wurden zwei Windows-10-Systemzustände anhand derselben 2.030 Anforderungen geprüft.
| Messwert | Standardzustand | Gehärteter Zustand |
|---|---|---|
| Benchmark-Konformität | 20,99 % | 89,66 % |
| Als konform bewertet | 426 | 1.820 |
| Als nicht konform bewertet | 1.601 | 209 |
| Nicht bestandene gewichtete Prüfungen | 27 von 30 | 0 von 30 |
Der Vergleich ist kein Beweis für vollständige Sicherheit. Er zeigt, dass sich ein technischer Ausgangszustand systematisch erfassen, verändern und erneut prüfen lässt.
Welche Bereiche werden geprüft?
- Registry- und Gruppenrichtlinieneinstellungen
- lokale Sicherheitsoptionen und Benutzerrechte
- privilegierte Konten, Kennwort- und Kontosperrungsrichtlinien
- erweiterte Überwachungsrichtlinien und Windows-Firewall
- Windows-Schutzfunktionen und Virtualization Based Security
- historische Netzwerkverfahren und sichere Kommunikation
- Datenschutz- und Telemetrieeinstellungen
Der Nutzen entsteht nicht durch die größtmögliche Anzahl aktivierter Regeln. Entscheidend ist ein Sollzustand, der zum Schutzbedarf und zur technischen Rolle des Systems passt.
Warum Benchmarks nicht blind übernommen werden dürfen
Eine pauschale Anwendung sämtlicher Empfehlungen kann Funktionen einschränken oder Anwendungen beeinträchtigen. Jede bewusste Abweichung benötigt mindestens:
- betroffene Anforderung und technische Begründung
- betroffene Anwendung oder Systemrolle
- mögliche Sicherheitsauswirkung
- verantwortliche Entscheidung
- Datum beziehungsweise Ablauf der Ausnahme
- geplanten Zeitpunkt der erneuten Bewertung
Von der Prüfliste zur Entscheidungsvorlage
Managementebene
- Welche Geschäftsprozesse sind betroffen?
- Welche Risiken können zu Ausfall oder erheblichem Schaden führen?
- Welche Maßnahmen benötigen Budget oder eine bewusste Risikoentscheidung?
Technische Priorisierung
- Welche Abweichungen besitzen die höchste Relevanz?
- Welche Einstellungen lassen sich standardisiert umsetzen?
- Welche Änderungen benötigen Tests oder Wartungsfenster?
- Welche Abhängigkeiten bestehen zu Anwendungen und Herstellern?
Prüfnachweis
- Welcher Sollzustand wurde verwendet und wann geprüft?
- Welche Einstellungen wurden verändert?
- Welche Ausnahmen wurden genehmigt?
- Was ergab die Wiederholungsprüfung?
Konfigurationsdrift berücksichtigen
- Ausgangszustand erfassen.
- Sollzustand und Ausnahmen festlegen.
- Änderungen kontrolliert umsetzen.
- Funktionen testen.
- Zustand erneut prüfen.
- Abweichungen dokumentieren.
- Prüfung regelmäßig wiederholen.
Was der Bericht nicht aussagt
Eine hohe Benchmark-Konformität bedeutet nicht, dass keine unbekannte Schwachstelle existiert, Konten nicht kompromittiert werden können oder Backups automatisch funktionieren. Systemhärtung reduziert vermeidbare Angriffsflächen und schafft einen überprüfbaren Konfigurationszustand innerhalb eines umfassenderen Sicherheitskonzepts.
Fazit
Administratoren benötigen einen nachvollziehbaren Sollzustand, kontrollierte Ausnahmen und eine Prüfung, die nach Änderungen wiederholt werden kann. Der Vergleich von 20,99 auf 89,66 Prozent zeigt die mögliche Veränderung. Entscheidend ist, dass Abweichungen bekannt, begründet und für die Geschäftsführung entscheidbar werden.
Microsoft 365 Backup technisch prüfen: Exchange, OneDrive, SharePoint und Recovery-Test
Eine belastbare Microsoft-365-Sicherung verbindet Schutzumfang, Wiederherstellungsziele, Rollen, Benachrichtigungen und regelmäßig getestete Restore-Verfahren. Diese technische Prüfliste hilft dabei, Exchange Online, OneDrive und SharePoint nachvollziehbar abzusichern. Aha-Moment Ein Backup-Status ist noch kein Wiederherstellungsnachweis.Erst ein dokumentierter Restore für Exchange Online, OneDrive und SharePoint zeigt, ob Rollen, Wiederherstellungspunkte und Abläufe im Ernstfall funktionieren. Der…
Microsoft 365 läuft – aber sind Ihre Unternehmensdaten wirklich wiederherstellbar?
Microsoft 365 ist für viele Unternehmen längst der Mittelpunkt der täglichen Arbeit. E-Mails, Dateien, Zusammenarbeit und wichtige Absprachen liegen in Exchange Online, OneDrive und SharePoint. Solange alles verfügbar ist, wirkt das zuverlässig. Die entscheidende Frage lautet jedoch: Können gelöschte, überschriebene oder verschlüsselte Daten auch rechtzeitig und vollständig wiederhergestellt werden? Aha-Moment…
„Passt schon“ ist kein Sicherheitsnachweis: Was kostet ein IT-Ausfall wirklich?
Die IT läuft. Die Mitarbeitenden können arbeiten. Der Virenscanner meldet nichts. Für viele Unternehmen klingt das zunächst nach einem sicheren Zustand. Doch ein störungsfreier Tag beweist nur, dass an diesem Tag keine sichtbare Störung eingetreten ist. Er beweist nicht, dass Systeme sicher konfiguriert sind, eine Wiederherstellung funktioniert oder bekannte technische…
Cyber-Versicherung & IT-Nachweise
Viele Unternehmen beschäftigen sich mit Cyber-Versicherung und IT-Nachweisen erst dann ernsthaft, wenn konkrete Fragen auf dem Tisch liegen: bei einem Antrag, einer Verlängerung, einer Kundenanforderung oder im schlimmsten Fall nach einem Vorfall. Genau dann zeigt sich oft, dass intern zwar einiges gemacht wurde — aber nicht sauber eingeordnet, dokumentiert oder…
Einordnung für Geschäftsführer: Was kostet ein IT-Ausfall wirklich?